 Samuele Provvedi
Azure Local 2610: cosa cambia, chi sta per restare fuori supporto e cosa fare prima di premere Aggiorna
Se gestite un cluster Azure Local lo sapete già: ogni mese arriva qualcosa. Poi, ogni sei mesi circa, arriva la release grossa, quella con le novità vere. La 2610 è una di queste.
Per questo oggi vi volevo parlare delle novità uscite in queste ultime release, la 2610 in testa, e fare il punto della situazione.
Le informazioni ci sono, ma sono sparse tra note di rilascio, pagine di documentazione e blog Microsoft. Qui le ho messe in fila, con parole semplici: cosa c’è di nuovo, cosa è ancora in preview, cosa fare prima di aggiornare e chi rischia di restare fuori supporto senza accorgersene.
Tutto viene dalla documentazione e dagli annunci Microsoft, aggiornati a novembre 2026.
2610 In sintesi:
Prima le basi: come funzionano le release
Le release di Azure Local sono di due tipi. La feature update porta le novità. La cumulative update raccoglie gli aggiornamenti usciti nel frattempo. Nell’ultimo anno le feature update sono state tre: 2510, 2604 e 2610.
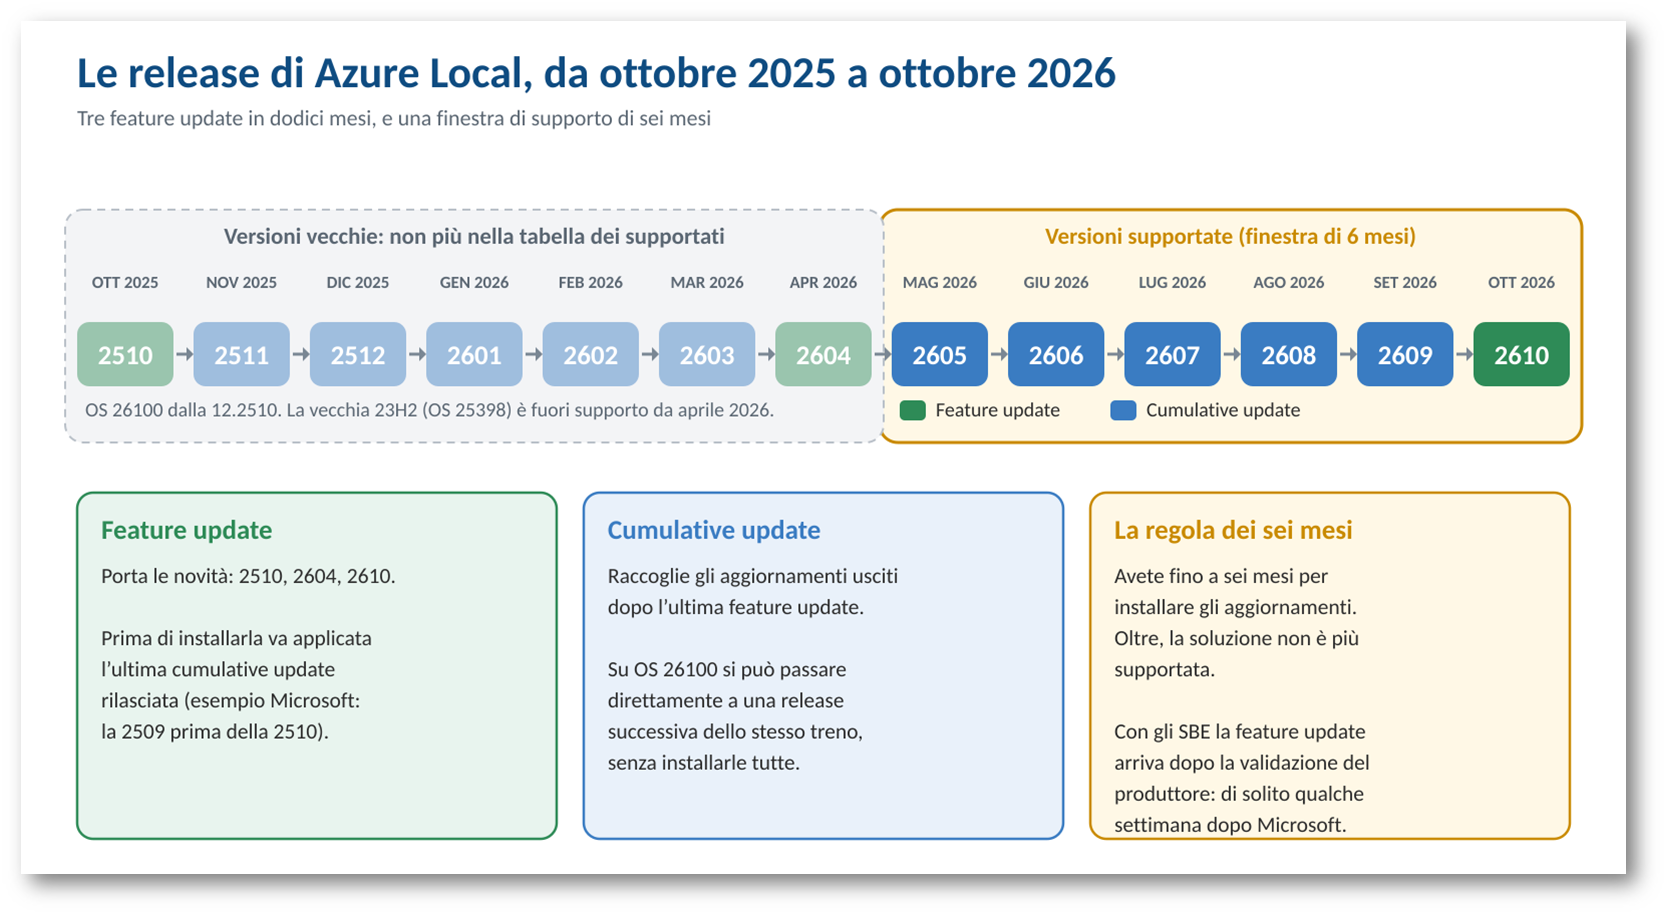
Figura 1: Le release di Azure Local dell’ultimo anno e la finestra di supporto (rielaborazione dello schema Microsoft).
La versione attuale della 2610 è la 12.2610.1004.50, uscita il 2 novembre. Ha sostituito la .41 del 22 ottobre: se avete letto due numeri diversi, è per questo.
La regola dei sei mesi, ovvero chi sta per restare fuori supporto
È la parte che interessa a tutti e che quasi nessuno legge. Avete sei mesi per installare gli aggiornamenti. Oltre, la soluzione non è più supportata, e il supporto Microsoft può solo aiutarvi ad aggiornare. Aver pianificato l’aggiornamento non conta.
A novembre 2026 la situazione è questa:
- Supportate: dalla 2605 alla 2610.
- Fuori dalla tabella: la 2604 e tutte le precedenti. Se siete lì, il momento di muoversi era ieri.
- Prossima a uscire: la 2605. Microsoft non pubblica una data per ogni release, quindi va tenuta d’occhio la tabella.
- Già fuori da tempo: la vecchia 23H2, cioè il sistema operativo 25398, da aprile 2026.
Come si arriva alla 2610. Non serve installare tutte le release una dopo l’altra: si può saltare direttamente a una successiva. Prima di una feature update, però, va installata l’ultima cumulative. Microsoft fa l’esempio della 2509 prima della 2510; per analogia, prima della 2610 tocca alla 2609.
Se avete gli SBE. Allora la 2610 non arriva subito: prima deve validarla il produttore dell’hardware, e di solito servono alcune settimane. Se nel portale non la vedete ancora non è un guasto, è il vostro produttore che sta finendo i compiti.
La 2610 in una pagina
Ecco la mappa. A sinistra quello che è già disponibile, a destra quello che è in preview e va provato con calma.
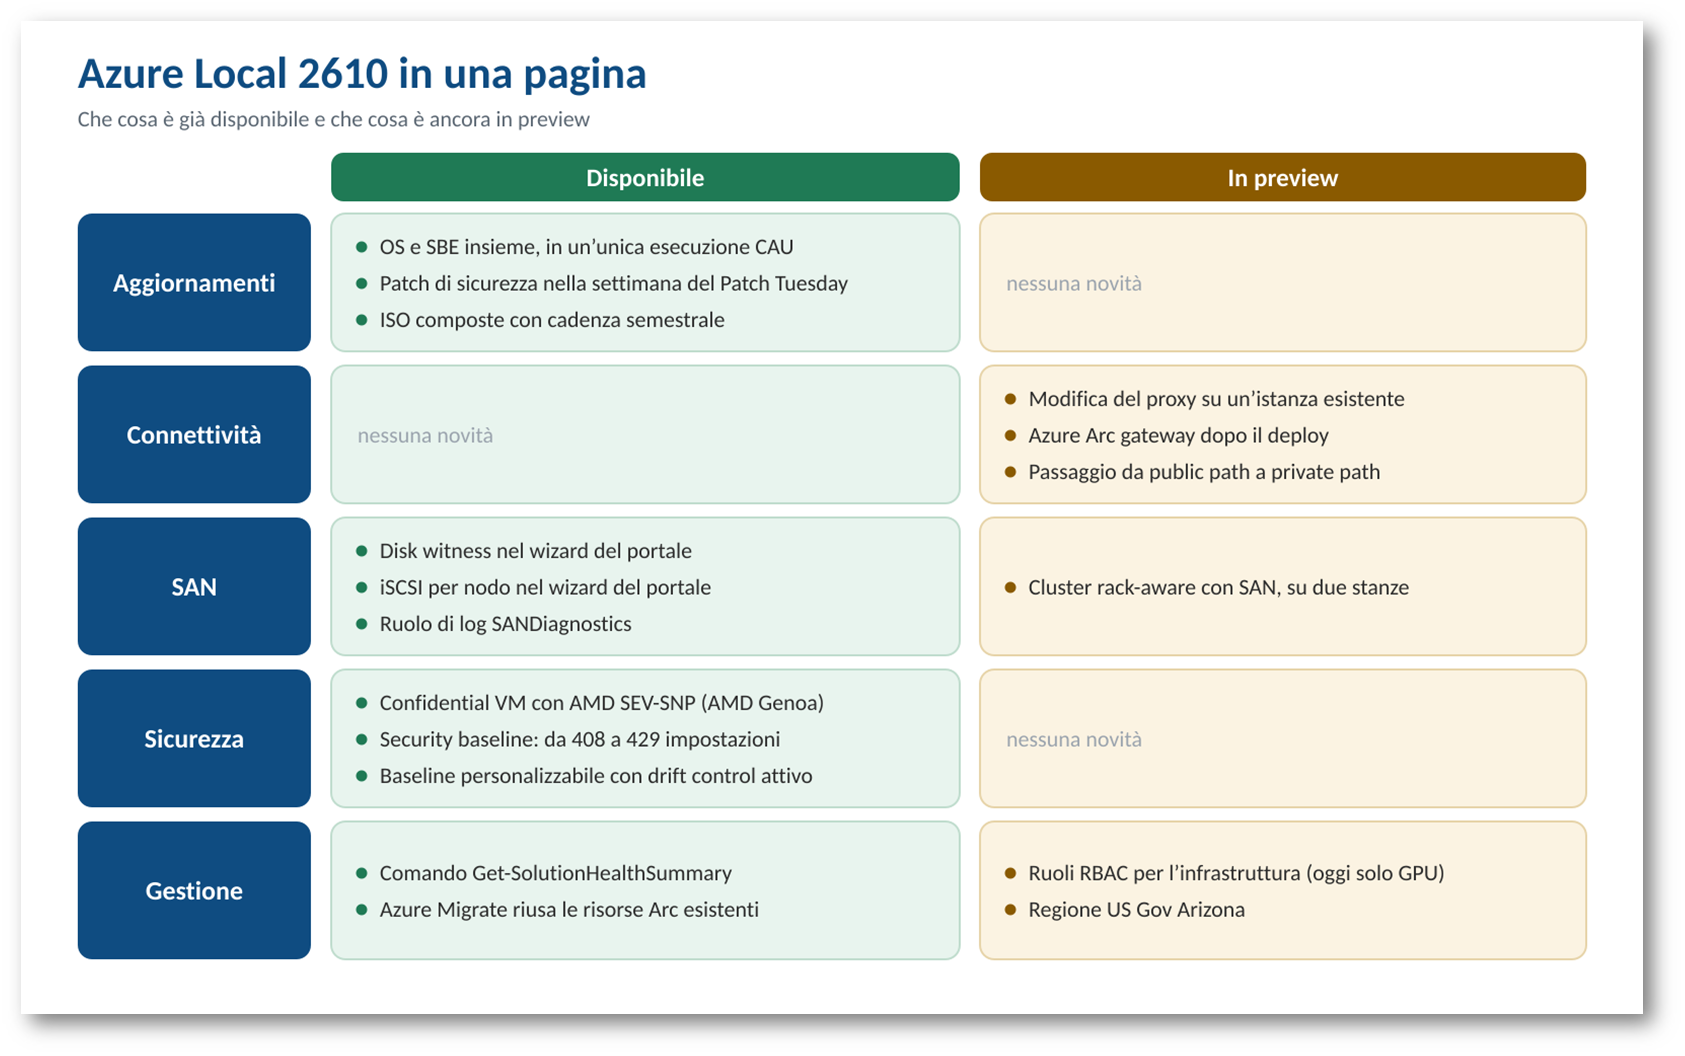
Figura 2: Le novità della 2610: che cosa è disponibile e che cosa è in preview
Gli aggiornamenti cambiano passo
Per me è la novità più importante, perché la sentiranno tutti.
- Patch nella settimana del Patch Tuesday. Da novembre 2026 gli aggiornamenti di sicurezza del sistema operativo e di .NET escono subito, senza aspettare la release successiva.
- Sistema operativo e SBE insieme. Windows da una parte, firmware e driver del produttore dall’altra: ora si aggiornano in un’unica esecuzione. Un giro di giostra invece di due.
- ISO ogni sei mesi. Le immagini ISO con cui si installa Azure Local sui nodi (Microsoft le chiama composed ISO) vengono ora rinnovate due volte l’anno, al passo con le validazioni dei produttori. E qui lo dico: grazie, Microsoft.
Prima di premere Aggiorna
- AzureEdgeAlerts. Se avete questa estensione, portatela alla versione 12.2607.5.0 o successiva prima di passare alla 2610.
- Driver. Serve un driver compatibile con la nuova build del sistema operativo, la 26100.33650. Su Integrated e Premier chiedetelo al produttore.
- Provisioned Machine. Dopo l’aggiornamento il portale crea una risorsa con questo nome per ogni nodo. È normale: non cancellatele, anche se vi viene voglia di fare ordine.
- HciSvc2. Sostituisce il vecchio servizio HciSvc, che non va avviato a mano.
- Salute del cluster. Il nuovo comando Get-SolutionHealthSummary riassume gli ultimi controlli e mette in cima i problemi critici. Lanciatelo prima di toccare qualsiasi cosa.
Connettività: le scelte del deploy non sono più per sempre
Proxy, Arc gateway e tipo di connettività erano decisioni da azzeccare al deploy. Con la 2610 arrivano tre funzioni, tutte in preview, per cambiarle su un’istanza esistente:
- cambiare le impostazioni del proxy;
- abilitare Azure Arc gateway dopo il deploy;
- passare dal public path al private path.
Public e private path. Nel public path il traffico verso Azure passa da Internet. Nel private path passa da ExpressRoute o da una VPN site-to-site, attraverso un Azure Firewall. Per migrare l’ordine è obbligato: prima la rete privata e il firewall, poi Arc gateway, e solo alla fine il cambio del proxy. Farlo al contrario può lasciarvi senza connettività in uscita.
Due avvertenze. Arc gateway, una volta abilitato, in questa preview non si disabilita. E i cluster AKS esistenti non prendono da soli le nuove impostazioni del proxy. È una preview: trattatela da preview.
SAN: Azure Local guarda oltre l’iperconvergente
Un cluster rack-aware distribuisce i nodi su due stanze e le tratta come due zone. Finora lo storage era quello interno ai nodi. Con la 2610 arriva, in preview, la versione con SAN: ogni stanza ha il suo array esterno, e i due array sono in replica sincrona.
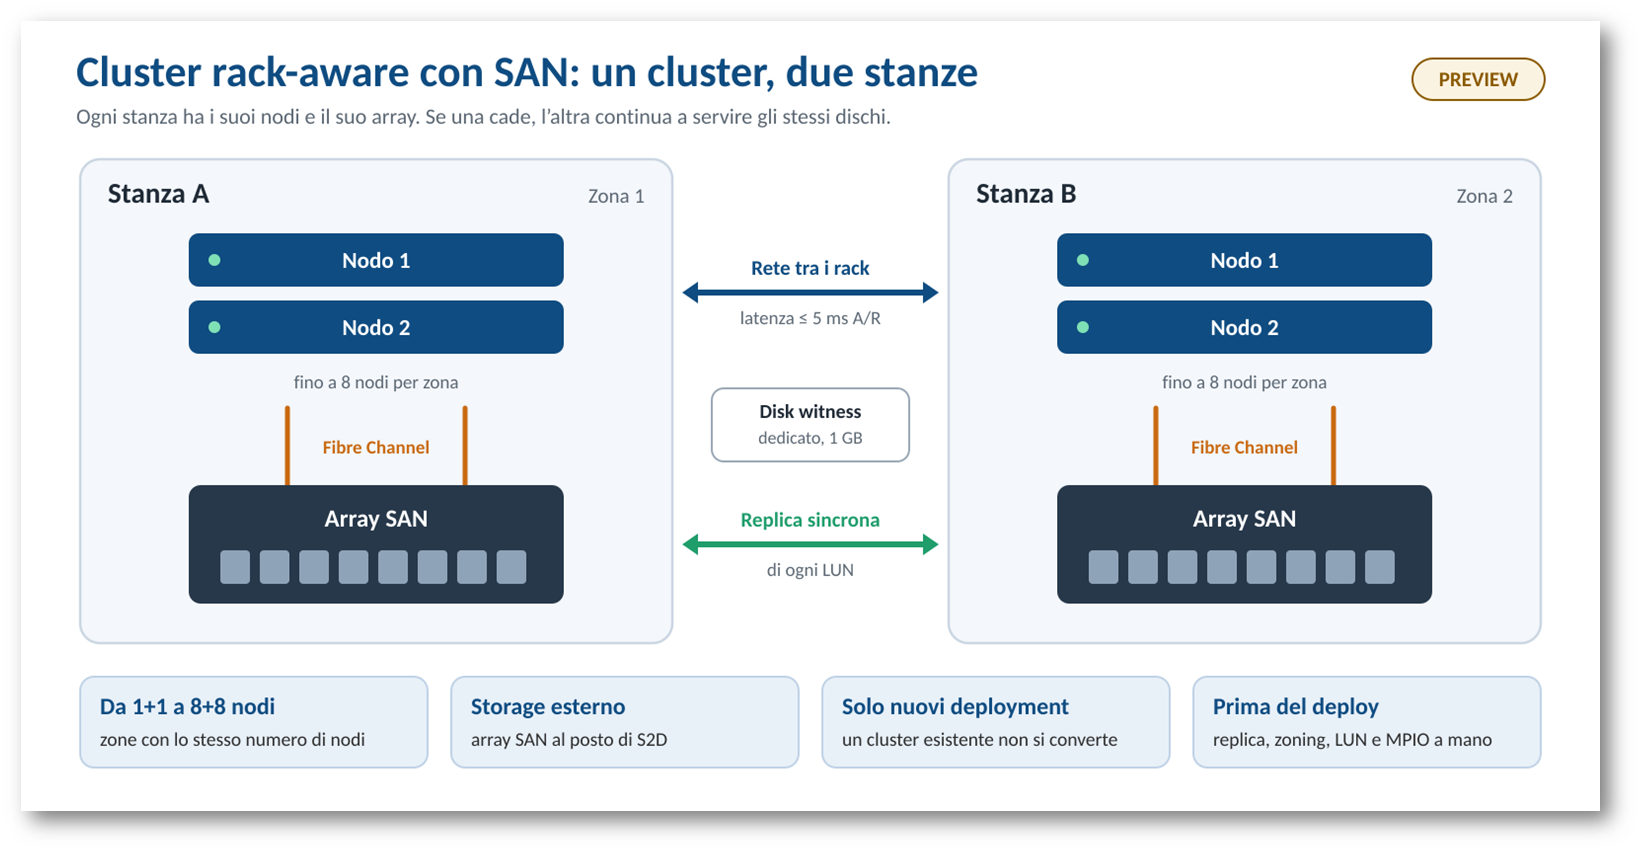
Figura 3: Cluster rack-aware con SAN: due stanze, due array in replica sincrona, un solo cluster
E il disk witness? Le due stanze hanno lo stesso numero di nodi, quindi i voti del cluster sono pari. Il disk witness, una piccola LUN da 1 GB sulla SAN, è il voto in più che evita il pareggio: se le stanze smettono di vedersi, o se ne cade una, la parte che ha il witness mantiene la maggioranza e il cluster resta in piedi.
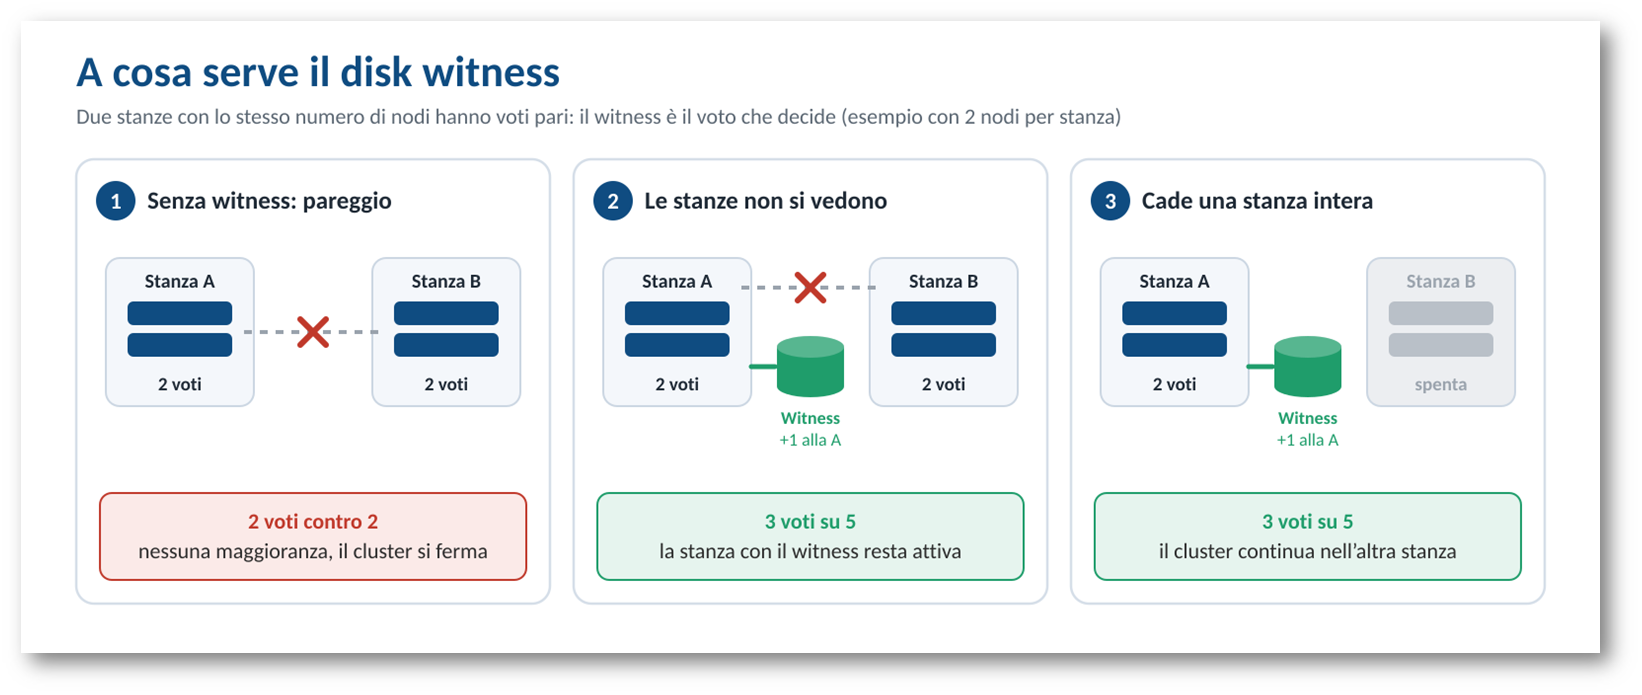
Figura 4: Il disk witness è il voto che evita il pareggio tra le due stanze
Gli array indicati da Microsoft sono quelli di Pure Storage, Dell (PowerStore), NetApp, Hitachi Vantara e HPE, ciascuno con la propria funzione di replica sincrona. Il limite più importante: vale solo per i nuovi deployment.
- Nel wizard del portale. Per i deployment con SAN ora si configurano direttamente lì il disk witness e l’iSCSI di ogni nodo.
- SANDiagnostics. Un nuovo ruolo che raccoglie in un colpo solo tutti i log della SAN. Chi li ha raccolti a mano almeno una volta sa quanto vale.
Sicurezza: più protezione e più libertà
- Confidential VM. Le VM con memoria cifrata e attestazione, basate su AMD SEV-SNP, sono ora in disponibilità generale sulle piattaforme AMD Genoa. Su Intel, per ora, niente.
- Baseline più ampia. Le impostazioni di sicurezza controllate passano da 408 a 429, e arrivano da sole con l’aggiornamento.
- Baseline personalizzabile. Prima, per cambiare un’impostazione, bisognava spegnere il drift control. Ora si usa il comando Set-AzsSecurity e il drift control resta acceso, a difendere il valore scelto da voi.
- I paletti. Le impostazioni critiche restano bloccate: firewall, Defender, credenziali, gestione remota. La casa si può arredare, i muri portanti restano dove sono.
- App Control. I comandi di Application Control cambiano nome per allinearsi ad App Control for Business. Gli script esistenti continuano a funzionare.
Azure Migrate: la risorsa Arc viaggia con la VM
Se le VM che migrate da VMware o Hyper-V sono già collegate ad Azure Arc, la migrazione riutilizza la risorsa Arc esistente invece di crearne una nuova. Tradotto: tag, permessi, policy, monitoraggio ed estensioni seguono la VM su Azure Local, e non dovete rifare tutto da capo.
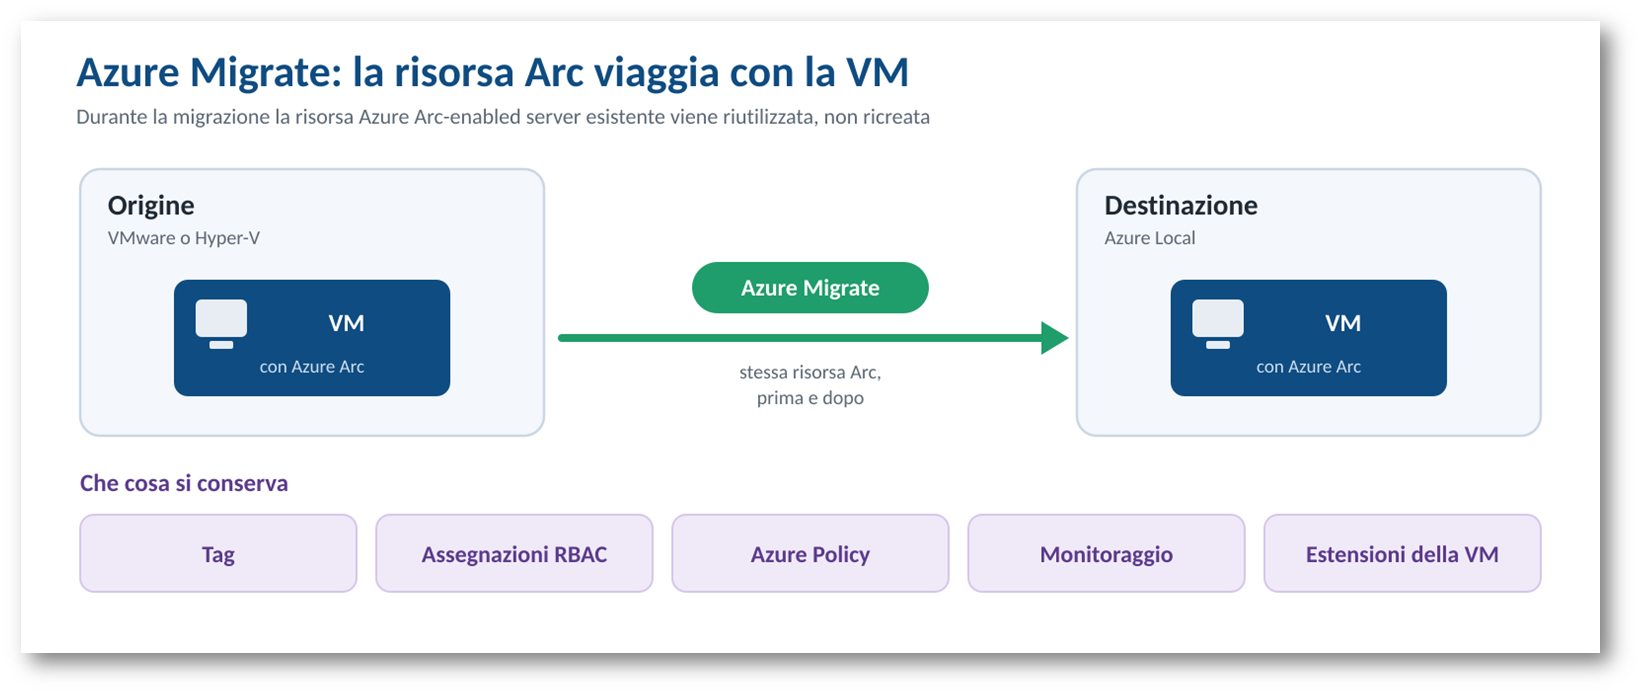
Figura 5: Con Azure Migrate la risorsa Arc esistente viene riutilizzata durante la migrazione
Una nota: Azure Migrate si aggiorna per conto suo, quindi questa novità non richiede la 2610.
Le altre novità, in breve
- Ruoli per l’infrastruttura (preview). Nuovi ruoli RBAC predefiniti, per ora solo per le GPU: separano chi amministra le GPU da chi amministra i carichi di lavoro.
- US Gov Arizona (preview). Una nuova regione Azure Government. Per chi lavora in Italia, una curiosità.
- Sotto il cofano. PowerShell 7.6.6 e runtime .NET aggiornati.
Tre correzioni che vale la pena conoscere
Nell’elenco dei problemi risolti con la 2610, pubblicato da Microsoft, ce ne sono tre che meritano attenzione:
- i problemi di connettività SDN durante gli aggiornamenti, dovuti al Network Controller;
- la cache di Storage Spaces Direct configurata male dopo un deploy o la riparazione di un nodo;
- i dischi sostitutivi, o dei nodi appena aggiunti, che finivano in quarantena.
Se ve ne è capitato uno, avete un motivo in più per aggiornare.
Intorno alla 2610: che cosa è successo nel frattempo
La release non è arrivata da sola. Nelle settimane prima, due servizi sono passati in disponibilità generale.
SQL Server. Dal 28 settembre è un prodotto supportato su Azure Local, connesso o disconnesso. Resta SQL Server in una VM, ma si gestisce da Azure Arc e si può usare con le licenze che avete già oppure, se è connesso, a consumo. Si licenzia a parte rispetto ad Azure Local.
Azure Site Recovery. Dal 5 ottobre il disaster recovery verso Azure è supportato in produzione. Si prepara da un wizard a pagina unica nel portale, che installa l’agente su tutti i nodi. Replica le VM su Azure, permette di provare il failover senza toccare la produzione e, a emergenza finita, di tornare sul cluster. La destinazione, per ora, è solo Azure.
Conclusioni
Se dovessi riassumere la 2610 in una frase: Azure Local diventa più facile da tenere aggiornato e meno rigido nelle scelte fatte il primo giorno.
Le patch arrivano prima, sistema operativo e SBE si aggiornano insieme, e proxy e connettività si possono cambiare anche dopo il deploy. Intanto la piattaforma cresce: SAN, cluster su due stanze, VM confidenziali.
La parte meno divertente resta la regola dei sei mesi. Quindi, lunedì mattina:
- controllate su quale versione è il vostro cluster;
- aggiornate l’estensione AzureEdgeAlerts;
- chiedete al produttore a che punto è la validazione della 2610;
- provate le funzioni in preview in laboratorio, non in produzione.
Perché “lo aggiorno il mese prossimo” è una frase innocua, finché non l’avete detta sei volte di fila.