Search Results for: Azure AD Connect

Total: 246 results found.

Email anonime e stalking: come Microsoft bilancia indagini e privacy

Quando si è vittima di email anonime con contenuto diffamatorio, di stalking o addirittura minaccioso, la prima reazione è naturalmente quella di voler risalire all’autore di tali messaggi. Dal momento che il mezzo utilizzato per inviare queste spiacevoli comunicazioni è una casella di posta elettronica, è inevitabile domandarsi se sia possibile risalire all’identità del mittente. Di seguito analizzeremo quali sono le indicazioni di Microsoft in questi casi, e nell’eventualità che tali mail anonime provengano da un account di posta Microsoft esamineremo anche le considerazioni relative alla privacy che Microsoft è tenuta a garantire ai titolari degli account, anche in situazioni…
Gestire e aggiornare gratuitamente i certificati digitali dei Remote Desktop Services (RDS) con la CA Let’s Encrypt

Nel gestire i servizi di Remote Desktop Services è fondamentale assicurare la sicurezza e l’affidabilità attraverso certificati digitali validi. Tuttavia, il rinnovo periodico di questi certificati può rappresentare un onere economico non trascurabile. Per questo la Certification Authority Let’s Encrypt offre una soluzione pratica e gratuita che vi permetterà di rilasciare e aggiornare automaticamente i vostri certificati. Questo articolo vi guiderà nel configurare questo processo in modo che possiate beneficiare di una gestione senza interruzioni, massimizzando così la sicurezza e l’efficienza del vostro ambiente RDS. Cos’è Let’s Encrypt Let’s Encrypt è un’autorità di certificazione (CA) gratuita, automatizzata e aperta, lanciata…

Gestire e aggiornare gratuitamente i certificati digitali in Microsoft Exchange con la CA Let’s Encrypt

Nel panorama attuale dell’IT, dove le configurazioni ibride tra ambienti on-premises e cloud come Exchange Online diventano sempre più comuni, garantire la sicurezza delle comunicazioni tramite certificati digitali diventa una priorità assoluta. Questo articolo vi offrirà una guida dettagliata su come gestire e aggiornare gratuitamente i certificati digitali in Microsoft Exchange con la CA Let’s Encrypt, una risorsa inestimabile non solo per chi gestisce server Exchange on-premises, ma anche per coloro che navigano la complessità delle configurazioni ibride con Exchange Online. Cos’è Let’s Encrypt Let’s Encrypt è un’autorità di certificazione (CA) gratuita, automatizzata e aperta, lanciata nel 2014 come progetto…

Digital forensics e Windows 365 Cloud PC review

Esattamente come accade per i PC fisici, anche per i Windows 365 Enterprise Cloud PC potrebbe essere necessario effettuare un’analisi forense richiesta per supportare indagini penali o procedimenti civili, per una richiesta di un revisore interno o esterno di terze parti o come richiesta da parte di un team interno del SOC (Security Operations Center). Per supportare queste analisi forensi Windows 365 offre la possibilità di mettere un Cloud PC “under review”. Questa azione consente di salvare in modo sicuro uno snapshot del cloud PC in un Azure Storage account. Lo snapshot potrà poi essere utilizzato per le analisi forensi. La…

Utilizzare Windows Hello for Business Biometric Fingeprint per la multi-factor authentication nei dispositivi Microsoft Entra hybrid joined

Su molti dispositivi aziendali è presente ormai il lettore di impronte digitali e sempre più spesso mi chiedono se sia possibile abilitare la multi-factor authentication o la passwordless authentication per l’accesso alle macchine Microsoft Entra hybrid joined. L’obiettivo è quello di aumentare il livello di sicurezza degli accessi ed evitare di acquistare una chiave FIDO2 se non è necessario. La risposta alla domanda è SI e si chiama Windows Hello for Business e può essere utilizzata da Windows 10, versione 1511 e successiva. Questo tipo di funzionalità è anche disponibile per abilitare la Multi-factor Authentication in Active Directory on-premises, come…

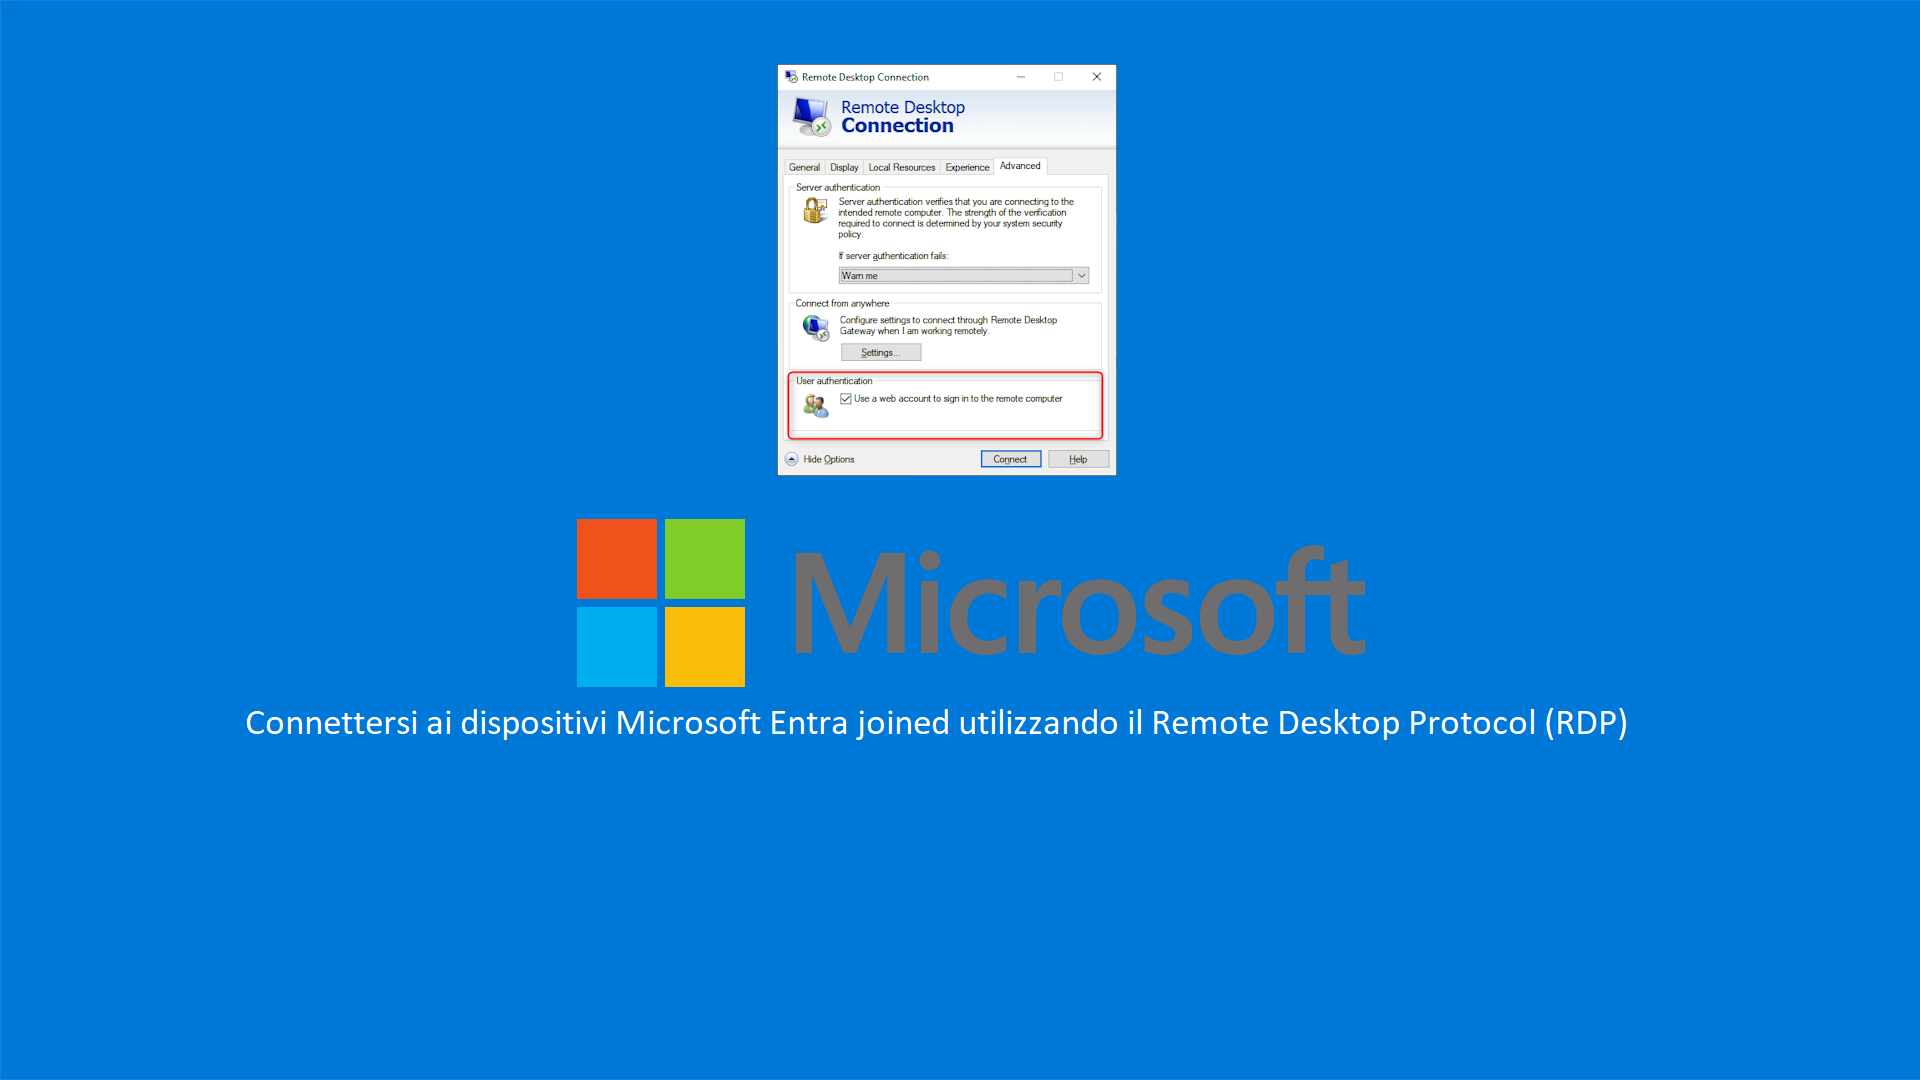
Connettersi ai dispositivi Microsoft Entra joined utilizzando il Remote Desktop Protocol (RDP)

Windows supporta le connessioni remote ai dispositivi aggiunti ad Active Directory ma supporta anche le connessioni RDP ai dispositivi Microsoft Entra ID joined tramite Remote Desktop Protocol (RDP). Per poter effettuare questo tipo di connessioni è necessario che vengano rispettati alcuni prerequisiti: Sui dispositivi remoti deve essere abilitata la funzionalità di connessione remota Sui dispositivi remoti devono essere create le eccezioni sui firewall per lasciar passare il traffico RDP Nel dispositivo utilizzato per connettersi al dispositivo remoto deve essere disabilitato il Remote Credential Guard Connessione RDP utilizzando le credenziali di Microsoft Entra Per connettersi al dispositivo remoto che è Microsoft…

Microsoft Intune – Creazione di una app protection policy per il Mobile Application Management (MAM) di dispositivi Windows

Con la versione 2310 di Microsoft Intune è stata rilasciata in General Availability (GA) la possibilità di utilizzare il Mobile Application Management (MAM) anche nei dispositivi Windows. Al momento la funzionalità permette di proteggere Microsoft Edge for Business. Il Mobile Application Management (MAM) in Microsoft Intune è una funzionalità progettata per gestire e proteggere le applicazioni su dispositivi mobili all’interno di un ambiente aziendale. In particolare, si concentra specificamente sulla gestione delle applicazioni, offrendo strumenti per garantire la sicurezza e la conformità delle applicazioni aziendali sui diversi dispositivi. Gli aspetti chiave del MAM in Microsoft Intune sono: Protezione dei dati…

Analisi dell’architettura di Windows 365 Cloud PC

Windows 365 Cloud PC è una rivoluzionaria soluzione di Microsoft che offre un ambiente desktop completo basato su cloud. Questa innovazione rappresenta un passo avanti nel modo in cui concepiamo e utilizziamo i computer, introducendo un approccio flessibile e scalabile all’informatica aziendale. In questo articolo, esploreremo l’architettura di Windows 365 Cloud PC per comprendere come funziona questa tecnologia all’avanguardia. I componenti principali dell’architettura di Windows 365 sono: Endpoint: Gli utenti accedono a Windows 365 attraverso il proprio endpoint, che può essere qualsiasi dispositivo connesso a Internet, come PC, laptop, tablet o persino smartphone. Questo rappresenta un cambiamento significativo rispetto ai…

Automatizzare le Remediations degli incidents in Microsoft Sentinel con i playbook

Nei precedenti articoli vi ho spiegato come poter “collezionare” log di dispositivi Windows e Linux in Microsoft Sentinel. Vi lascio a titolo informativo i due articoli che descrivono questi scenari: Data Collection Rule Microsoft Sentinel Creare Data Collection Rule con Azure ARC e Microsoft Sentinel per il monitoraggio dei sistemi operativi Windows on-premises – ICT Power Collezionare Eventi di dispositivi On-Premise Configurare Microsoft Sentinel per ricevere Log da dispositivi On-Premises – ICT Power In questo articolo, invece, vorrei darvi evidenza di come “sfruttare” questi eventi per automatizzare alcuni processi che altrimenti avreste dovuto eseguire in modo manuale con conseguente “perdita”…

Configurare Microsoft Dev Box per l’accesso self-service alle workstation basate su cloud, pronte per gli sviluppatori

Microsoft Dev Box consente di accedere in modalità self-service a workstation basate su cloud con prestazioni elevate, preconfigurate e pronte per sviluppare codice, denominate Dev Box. È possibile configurare le Dev Box con strumenti, codice sorgente e file binari predefiniti specifici di un progetto, in modo che gli sviluppatori possano iniziare immediatamente a lavorare. Un’organizzazione con team di sviluppo distribuiti a livello globale può configurare Dev Box per consentire agli sviluppatori di creare Dev Box personalizzate nell’area Azure più vicina. Gli sviluppatori possono creare Dev Box in autonomia in base alle esigenze, senza attendere il team di amministrazione IT. Gli…