Articoli che trattano di Entra ID

Utilizzare i custom security attributes di Microsoft Entra ID con le Conditional Access policy

I custom security attributes di Microsoft Entra ID rappresentano una funzionalità avanzata che consente di definire, assegnare e gestire attributi di sicurezza personalizzati associati a specifici utenti o gruppi ma anche ad applicazioni all’interno del vostro ambiente Microsoft Entra. Questi attributi possono essere impiegati per controllare l’accesso a risorse o applicazioni. La personalizzazione offre la flessibilità di adattare le politiche di sicurezza alle specifiche esigenze della vostra azienda, consentendo di definire criteri granulari basati su attributi unici o combinazioni di attributi. L’implementazione dei custom security attributes implica la capacità di etichettare risorse o identità con informazioni che riflettono il ruolo,…
Dal prossimo 30 marzo 2024 verranno deprecati i moduli PowerShell AzureAD, MSOnline e AzureADPreview. Benvenuto Microsoft Graph PowerShell!

I moduli PowerShell AzureAD, MSOnline e AzureADPreview verranno ritirati il 30 marzo 2024. È consigliato migrare verso Microsoft Graph PowerShell, che è il modulo raccomandato per interagire con Entra ID e offre accesso a tutte le API di Microsoft Graph. Questo modulo è disponibile su PowerShell 7 e versioni successive ed è compatibile anche con Windows PowerShell 5.1. È cross-platform, funzionando su Windows, macOS e Linux, e supporta l’autenticazione moderna tramite la libreria di autenticazione di Microsoft (MSAL)​​. Durante il processo di migrazione dei moduli AzureAD e MSOnline a Microsoft Graph PowerShell è sicuramente utile una mappatura dei cmdlet dei…

Configurare Microsoft Entra Connect per sincronizzare le identità con Entra ID

Microsoft Entra Connect è una soluzione Microsoft progettata per facilitare la gestione delle identità ibride, consentendo la sincronizzazione di utenti, gruppi e contatti con Microsoft Entra ID. Questa soluzione è particolarmente utile per le aziende che desiderano mantenere una gestione coerente delle identità sia localmente che nel cloud, offrendo funzionalità come la sincronizzazione dell’hash delle password, l’autenticazione pass-through, l’integrazione della federazione e un monitoraggio dettagliato dell’integrità del sistema di gestione delle identità. È importante notare che Microsoft sta spingendo verso l’utilizzo di Microsoft Entra Cloud Sync come soluzione futura per la sincronizzazione, in quanto offre nuove funzionalità e un approccio…

Entra ID Protection – Leaked Credentials Detection è gratuito per tutte le licenze di Entra ID

Il Leaked Credentials Detection (rilevamento delle credenziali violate) è un servizio che permette di identificare se le credenziali di accesso, come username e password, sono state compromesse e divulgate pubblicamente su internet, specialmente attraverso fughe di dati o data breaches. Questo tipo di servizio è particolarmente utile in un’era in cui le violazioni della sicurezza dei dati sono frequenti e possono portare a gravi conseguenze per gli utenti il cui account e informazioni personali sono esposti. Il funzionamento di questi servizi si basa sull’analisi di database noti di credenziali rubate, che sono spesso disponibili su forum nascosti o dark web.…

Utilizzare Windows Hello for Business Biometric Fingeprint per la multi-factor authentication nei dispositivi Microsoft Entra hybrid joined

Su molti dispositivi aziendali è presente ormai il lettore di impronte digitali e sempre più spesso mi chiedono se sia possibile abilitare la multi-factor authentication o la passwordless authentication per l’accesso alle macchine Microsoft Entra hybrid joined. L’obiettivo è quello di aumentare il livello di sicurezza degli accessi ed evitare di acquistare una chiave FIDO2 se non è necessario. La risposta alla domanda è SI e si chiama Windows Hello for Business e può essere utilizzata da Windows 10, versione 1511 e successiva. Questo tipo di funzionalità è anche disponibile per abilitare la Multi-factor Authentication in Active Directory on-premises, come…

#POWERCON2023 – Evento online del 6 dicembre – Disponibili le registrazioni delle sessioni

Ieri si è tenuto il secondo appuntamento della nostra conferenza annuale, #POWERCON2023, un evento straordinario che unisce le menti più brillanti nel campo dell’Information Technology e dell’innovazione. Come al solito hanno partecipato relatori di alto livello provenienti da diverse discipline del settore dell’informatica, della cybersecurity e dell’innovazione. Un successo di pubblico che ci ripaga di tutto il nostro impegno! GRAZIE A TUTTI! Qui di seguito troverete tutte le sessioni e il materiale proiettato in modo da guardarlo liberamente: Alla prossima #POWERCON !  …

#POWERCON2023 – evento online del 6 dicembre – Nicola Ferrini – Distribuire una soluzione Zero Trust con Microsoft Entra ID

Ieri si è tenuto il secondo appuntamento della nostra conferenza annuale, #POWERCON2023, un evento straordinario che unisce le menti più brillanti nel campo dell’Information Technology e dell’innovazione. Come al solito hanno partecipato relatori di alto livello provenienti da diverse discipline del settore dell’informatica, della cybersecurity e dell’innovazione. Questa sessione approfondisce le moderne strategie di sicurezza e accesso nella gestione delle identità aziendali utilizzando Microsoft Entra ID. Sono state esaminate in dettaglio le funzionalità avanzate di Conditional Access, che permettono di adattare le politiche di sicurezza in base al contesto di autenticazione e all’utente. Un focus particolare è stato dedicato alle…

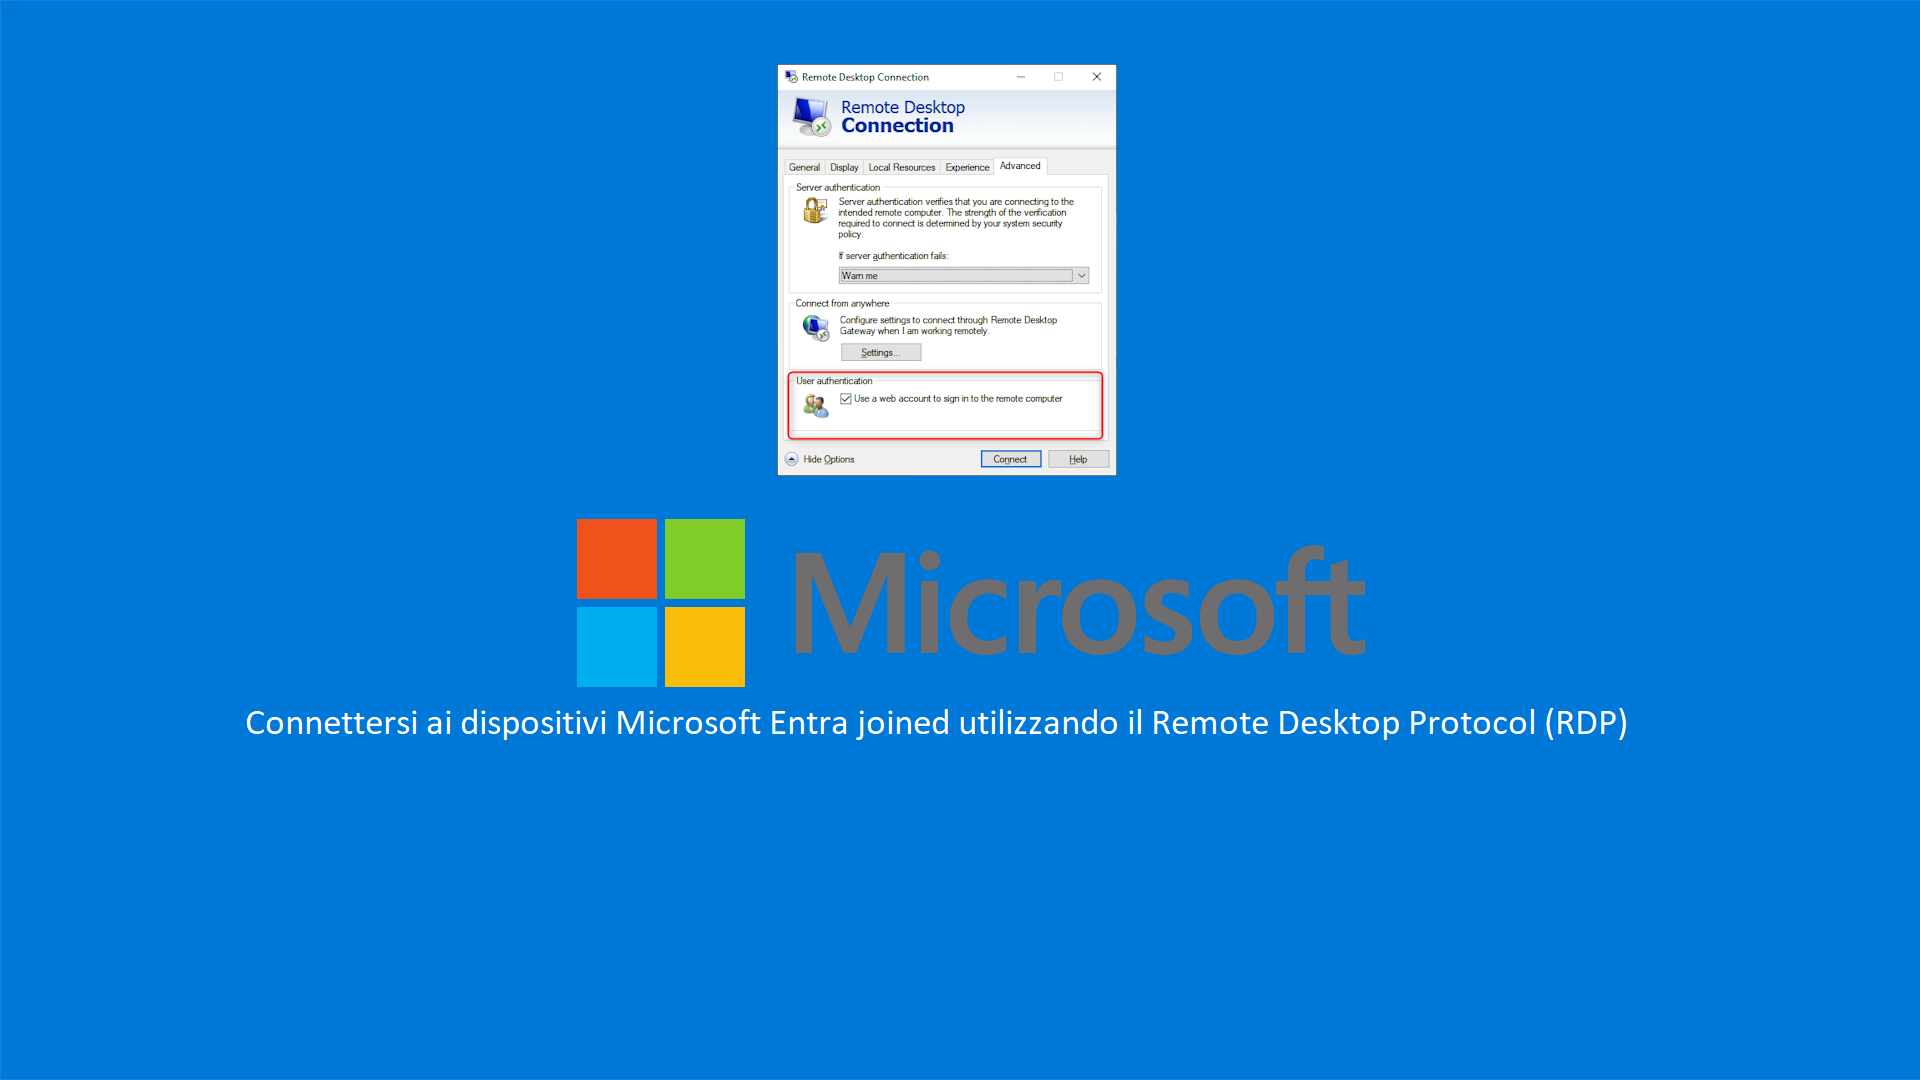
Connettersi ai dispositivi Microsoft Entra joined utilizzando il Remote Desktop Protocol (RDP)

Windows supporta le connessioni remote ai dispositivi aggiunti ad Active Directory ma supporta anche le connessioni RDP ai dispositivi Microsoft Entra ID joined tramite Remote Desktop Protocol (RDP). Per poter effettuare questo tipo di connessioni è necessario che vengano rispettati alcuni prerequisiti: Sui dispositivi remoti deve essere abilitata la funzionalità di connessione remota Sui dispositivi remoti devono essere create le eccezioni sui firewall per lasciar passare il traffico RDP Nel dispositivo utilizzato per connettersi al dispositivo remoto deve essere disabilitato il Remote Credential Guard Connessione RDP utilizzando le credenziali di Microsoft Entra Per connettersi al dispositivo remoto che è Microsoft…

Utilizzare la funzionalità delle Protected actions in Microsoft Entra Conditional Access

Grazie alle Protected actions dei ruoli di Microsoft Entra ID abbiamo la possibilità di aumentare la sicurezza quando vengono fatte alcune operazioni che richiedono permessi privilegiati. Le Protected Actions sono azioni che richiedono un livello di sicurezza più elevato per essere eseguite, come ad esempio la modifica delle impostazioni di sicurezza, l’aggiunta di un nuovo dispositivo o la gestione degli account utente. Il Conditional Access di Entra ID è una funzionalità che consente di definire delle regole per richiedere una verifica aggiuntiva dell’identità dell’utente prima di consentire l’esecuzione di una Protected Action. In questo modo, si riduce il rischio di…

Come implementare il Policy-Based Access Control (PBAC) in Microsoft Entra ID

Il controllo degli accessi basato su policy (Policy-Based Access Control PBAC) è una funzionalità di Microsoft Entra ID che vi permette di proteggere la vostra azienda da possibili attacchi informatici, applicando delle policy di accesso condizionale in base al livello di rischio rilevato per ogni accesso o utente. In questo articolo vi spiegherò come configurare e abilitare le policy di accesso basate sul rischio, seguendo questi passaggi: Decidere il livello di rischio accettabile per la vostra azienda. Potete scegliere tra tre livelli: basso, medio e alto. Più alto è il livello di rischio, più restrittive saranno le policy di accesso,…