Articoli che trattano di Cloud

Microsoft Intune – Enroll di un dispositivo Android in modalità Corporate-owned dedicated profile

I dispositivi Android con versione 5.0 Lollipop e successive sono dotati di funzionalità aziendali integrate per supportare la forza lavoro mobile e connessa. Molte aziende utilizzano dispositivi Android per supportare la produzione, come ad esempio monitoraggio dei dati in tempo reale, scanner per gestire magazzini e inventario, dispositivi medici per monitorare i pazienti da remoto, recuperare le loro cartelle dal cloud o effettuare ricerche ed anche utilizzo di app kiosk per gli ordini, le informazioni o i pagamenti. La possibilità di utilizzare Microsoft Intune semplifica di molto il lavoro degli amministratori di sistema e questo servizio basato sul cloud permette di: Gestire i dispositivi…
Microsoft Intune – Enroll di un dispositivo Android in modalità COPE (Corporate-owned with work profile)

I dispositivi Android con versione 5.0 Lollipop e successive sono dotati di funzionalità aziendali integrate per supportare la forza lavoro mobile e connessa. Le aziende hanno bisogno che i propri dipendenti siano sempre più “mobili” e il ruolo dell’IT Admin è diventato molto più complesso rispetto al passato e non è più limitato a gestire i desktop, ma anche i dispositivi mobili, come ad esempio tablet e smartphone. La possibilità di utilizzare Microsoft Intune semplifica di molto il lavoro degli amministratori di sistema e questo servizio basato sul cloud permette di: Gestire i dispositivi mobili e i PC usati dagli utenti per…

Microsoft Intune – Migrare le Group Policy con Group Policy Analitycs

Microsoft Intune Group Policy Analitycs è uno strumento che ha l’obiettivo di aiutare le aziende a migrare dall’utilizzo delle classiche Group Policy (GPO) in ambiente on-premiese ad una gestione moderna delle impostazioni e dei criteri dei dispositivi sfruttando tutta la potenza del cloud. Se spostiamo la gestione delle nostre macchine nel cloud e se decidiamo di passare ad un approccio che sia di tipo cloud only, senza dover più utilizzare Active Directory, allora dovremo fare i conti con questo tipo di migrazione. Se non abbiamo applicazioni che utilizzando Kerberos per l’autenticazione, allora potremmo decidere di joinare tutte le macchine ad…

Microsoft Intune – Importare ed utilizzare Administrative Templates (ADMX) personalizzati

Da Microsoft Intune service release 2008 è disponibile una nuova funzionalità che permette di poter importare e successivamente utilizzare administrative templates (file ADMX e ADML) personalizzati per configurare le nostre applicazioni. Dopo aver importato i template avete la possibilità di creare un configuration profile per distribuire le configurazioni che riterrete opportune. Avevamo già parlato tempo addietro dei vantaggi nell’utilizzo degli administrative templates nella guida Microsoft 365 Modern Desktop Management – Utilizzo degli Administrative Templates (preview) in Microsoft Intune – ICT Power, che avevano di fatto colmato il divario tra la gestione tramite Group policy fatta on-premises e la gestione online…

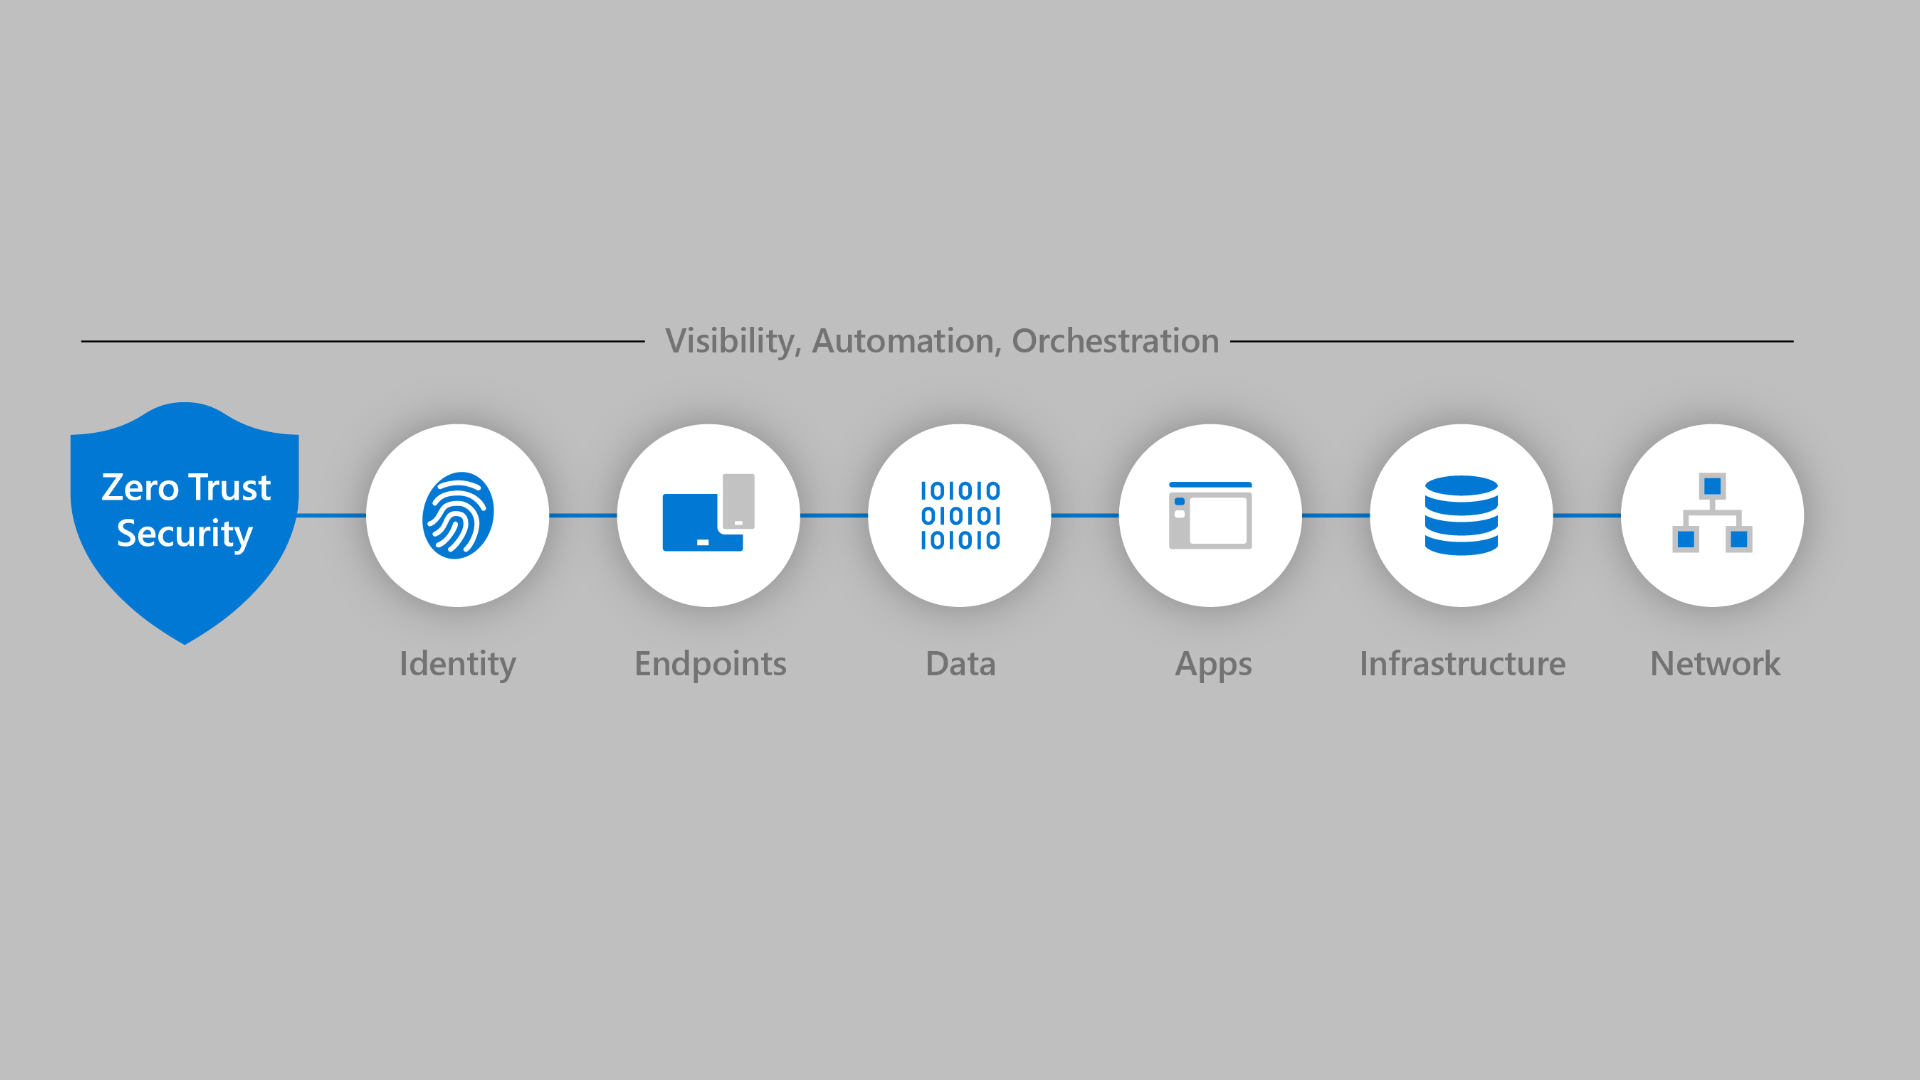
Il modello Zero Trust per la sicurezza delle infrastrutture informatiche

Ottobre è il mese europeo della cybersecurity, ormai giunto alla sua ottava edizione. L’obiettivo quest’anno è quello di rendere i cittadini più consapevoli dei rischi che si corrono online, tant’è vero che il claim è “prima di cliccare, pensaci”. Mi capita spesso durante i miei corsi di parlare di sicurezza informatica, un argomento che ormai deve interessare tutti e non soltanto coloro che si occupano di Information Technology. Questo perché ritengo che sia l’utente ad avere una delle maggiori responsabilità quando si tratta di rendere più sicuri i sistemi e gli accessi e non dobbiamo demandare al software le nostre…

Microsoft Intune – Enrollment di dispositivi Linux

Da pochissimo tempo è possibile effettuare l’enrollment dei dispositivi Linux In Microsoft Intune. Microsoft sta infatti rilasciando in maniera graduale nei diversi tenant la possibilità di poter gestire le macchine con Ubuntu Desktop 22.04 oppure 20.04 LTS e di utilizzare le regole di accesso condizionale per poter filtrare gli accessi alle applicazioni che utilizzando Azure Active Directory per l’autenticazione. Prerequisiti Attualmente sono supportati solo dispositivi con Ubuntu Desktop 22.04 oppure 20.04 LTS È necessario che sia installato l’ambiente grafico GNOME (che lo è di default con Ubuntu Desktop 22.04 oppure 20.04 LTS) È necessario che sia installato Microsoft Edge versione 102 o…

Utilizzare My Staff per le deleghe amministrative in Azure Active Directory

Microsoft My Staff consente di delegare alcune autorizzazioni ad un utente di Azure AD, ad esempio un responsabile di una sede aziendale o un responsabile del team, per assicurarsi che i membri del personale siano in grado di accedere ai propri account Azure AD. Invece di affidarsi a un supporto tecnico centrale, le organizzazioni possono delegare attività comuni, ad esempio la reimpostazione delle password o la modifica dei numeri di telefono ad un responsabile del team locale. Con My Staff, un utente che non può accedere al proprio account può riottenere l’accesso in pochissimo tempo, senza richiedere supporto tecnico al…

Authentication strengths (Preview) in Azure AD

In Azure AD esistono diversi metodi di autenticazione e di verifica e ho avuto modo già di presentarveli in altri articoli che ho scritto, parlandovi di autenticazione senza password (passwordless), Windows Hello, chiavi di sicurezza FIDO2, app Microsoft Authenticator, ecc. Azure AD Multifactor Authentication (MFA) aggiunge ulteriore sicurezza rispetto al semplice uso di una password per l’accesso dell’utente. All’utente possono venire richieste altre forme di autenticazione, ad esempio rispondere a una notifica push, immettere un codice da un token software o hardware oppure rispondere a un SMS o a una telefonata. La tabella seguente illustra alcune considerazioni sul livello di…

Azure Event Grid: integrare applicazioni usando eventi

Azure Event Grid è è un gestore eventi serverless altamente scalabile che è possibile usare per integrare applicazioni usando eventi. Gli eventi vengono recapitati da Event Grid ad applicazioni, servizi di Azure o qualsiasi endpoint a cui Event Grid possa accedere. Le origini di questi eventi possono essere le applicazioni, i servizi SaaS e i servizi Azure. Grazie ad Azure Event Grid è possibile connettere soluzioni usando architetture basate su eventi. Un’architettura basata su eventi (event-driven architecture) usa eventi per comunicare occorrenze nello stato del sistema, ad esempio ad altre applicazioni o servizi. È possibile usare i filtri per instradare eventi specifici…

Introduzione a Azure attribute-based access control (Azure ABAC)

Attribute-based access control (ABAC), attualmente in Preview, è un sistema di autorizzazione che concede l’accesso alle risorse di Azure in base agli attributi associati ai security principal (utenti e applicazioni). Con il controllo degli accessi in base al ruolo è possibile concedere ad una security identity l’accesso a una risorsa in base agli attributi. La gestione dell’accesso per le risorse cloud è una funzione essenziale per qualsiasi organizzazione che usa il cloud. Il controllo degli accessi in base al ruolo di Azure (Role Based Access Control o RBAC, che in inglese si pronuncia R-Back) consente di gestire gli utenti autorizzati…