Pagina dell'autore

Nicola Ferrini

Nicola Ferrini è un Trainer certificato con oltre 25 anni di esperienza e le sue qualifiche sono focalizzate sull’attività sistemistica, dalle reti ai sistemi integrati, dalla virtualizzazione dei server e dei desktop a quella delle applicazioni. E’ un esperto di Private e Public Cloud e collabora con le più importanti community italiane.

E’ Microsoft MVP (Most Valuable Professional) per la categoria Cloud & Datacenter Management, mentre negli scorsi anni è stato MVP nelle categorie Security, Windows and Devices for IT e Microsoft Azure, nonchè Microsoft Regional Director per l'Italia.

E' attualmente Microsoft MCT (Microsoft Certified Trainer) Community Lead per l'Italia.

È anche Owner/Responsabile delle Community LinkedIn:

https://www.nicolaferrini.it

/nicolaferrini

nicolaferrini

/NicolaFerrini.it

Creare un disco VHDX avviabile direttamente da un file WIM con PowerShell

Quando lavorate con Hyper-V, soprattutto in ambienti di laboratorio, una delle operazioni che capita abbastanza spesso di eseguire è la creazione di nuove macchine virtuali partendo da un’immagine di Windows. La procedura classica prevede la creazione della macchina virtuale, il collegamento del file ISO di Windows e l’installazione del sistema operativo. È una procedura semplice, ma richiede comunque di completare ogni volta il setup di Windows e attendere che l’installazione venga completata. In realtà possiamo velocizzare parecchio questa operazione creando direttamente un disco VHDX avviabile a partire dal file install.wim presente nel supporto di installazione di Windows. In questo modo…
Microsoft Intune: disponibile il nuovo Web Enrollment per Android Enterprise Personally Owned Work Profile

Per anni la registrazione dei dispositivi Android Enterprise Personally Owned Work Profile in Microsoft Intune è sempre passata attraverso l’app Company Portal. Un metodo ormai consolidato, ma che richiedeva alcuni passaggi aggiuntivi durante l’onboarding dell’utente. Microsoft ha ora reso disponibile in General Availability il nuovo Web Enrollment, una modalità che semplifica la registrazione dei dispositivi personali e rappresenta anche il primo passo verso una nuova implementazione basata su Android Management API (AMAPI). Cosa cambia La novità più evidente riguarda l’esperienza dell’utente. Con il Web Enrollment non è più necessario installare preventivamente Company Portal per avviare la registrazione del dispositivo. L’utente…

Nascondere oggetti e attributi in Active Directory: quando serve davvero?

Per impostazione predefinita, Active Directory è progettato per essere facilmente consultabile. Un utente autenticato può visualizzare gran parte della struttura del dominio, come le Organizational Unit (OU), gli utenti e i gruppi, anche se non dispone delle autorizzazioni necessarie per modificarli. Nella maggior parte degli ambienti questo comportamento è perfettamente normale. In alcuni scenari, però, potrebbe essere utile limitare la visibilità di determinati oggetti o attributi, rendendoli accessibili soltanto agli amministratori o a specifici gruppi di utenti. Pensate, ad esempio, agli account amministrativi, ai service account oppure a un’infrastruttura condivisa tra più aziende. In questi casi non è sufficiente impedire…

Unified Write Filter (UWF): come proteggere Windows da modifiche permanenti

Quando si gestiscono postazioni condivise, aule scolastiche, chioschi multimediali, dispositivi industriali o sistemi dedicati a uno specifico scopo, uno dei requisiti più importanti è garantire che il sistema operativo rimanga sempre nello stato previsto dall’amministratore. In questi scenari è fondamentale impedire che installazioni accidentali, modifiche alle impostazioni o malware possano compromettere il corretto funzionamento del dispositivo. Per rispondere a questa esigenza, Microsoft mette a disposizione Unified Write Filter (UWF), una funzionalità introdotta con Windows 10 e disponibile nelle edizioni Enterprise, Education e IoT Enterprise, oltre che nelle corrispondenti versioni di Windows 11. Eh già, non è disponibile nelle edizioni Home…

Windows Server Data Deduplication: installazione, configurazione e gestione della deduplica

La quantità di dati archiviati sui file server e sulle piattaforme di virtualizzazione continua a crescere anno dopo anno. Tra documenti, immagini ISO, backup e soprattutto dischi virtuali (VHD/VHDX), non è raro ritrovarsi con decine o centinaia di gigabyte di dati che, in realtà, contengono moltissime informazioni duplicate. Pensiamo, ad esempio, a un ambiente Hyper-V in cui sono presenti numerose macchine virtuali installate a partire dalla stessa immagine di Windows Server: gran parte dei file di sistema sarà identica in ogni disco virtuale, con un conseguente spreco di spazio che potrebbe essere evitato. Per risolvere questo problema, Microsoft ha introdotto…

Implementare Active Directory Tiering: guida pratica con il framework ufficiale Microsoft

Uno degli errori più comuni nella gestione di Active Directory consiste nell’utilizzare gli account amministrativi su workstation e server che non dovrebbero mai ospitare credenziali con privilegi elevati. È proprio da queste situazioni che hanno origine molti degli attacchi informatici più gravi. Nella maggior parte dei casi gli attaccanti non prendono di mira direttamente i Domain Controller. Preferiscono compromettere un computer di un amministratore o un server membro, rubare le credenziali presenti in memoria e utilizzarle per spostarsi lateralmente fino a raggiungere gli account con privilegi più elevati. Tecniche come Pass-the-Hash e Pass-the-Ticket esistono da molti anni e continuano ancora…

I ruoli FSMO di Active Directory: cosa sono e cosa succede se non sono disponibili

Chi amministra Active Directory conosce il concetto di replica multi-master: ogni Domain Controller può ricevere modifiche e replicarle agli altri DC del dominio. Esistono però alcune operazioni che, per evitare conflitti e garantire la coerenza del database di Active Directory, devono essere eseguite da un solo Domain Controller alla volta. Per questo motivo Microsoft ha introdotto i Flexible Single Master Operations (FSMO), oggi chiamati anche Operations Master Roles. I ruoli FSMO sono cinque: 2 ruoli a livello di Forest: Schema Master e Domain Naming Master 3 ruoli a livello di Domain: RID Master, PDC Emulator e Infrastructure Master Dove vengono…

Proteggere l’accesso ai servizi di metadata delle Azure VM con Metadata Security Protocol (MSP)

Le macchine virtuali Azure utilizzano alcuni servizi infrastrutturali per comunicare con la piattaforma. Tra i più importanti vi sono Azure Instance Metadata Service (IMDS) (169.254.169.254) e WireServer (168.63.129.16). Questi endpoint consentono alla VM di ottenere informazioni di configurazione e di utilizzare funzionalità della piattaforma; IMDS, inoltre, permette di richiedere i token associati alle Managed Identity. In passato, il modello di sicurezza presupponeva che i processi in esecuzione all’interno della VM fossero implicitamente attendibili. Di conseguenza, qualsiasi workload presente nella macchina virtuale poteva tentare di accedere ai servizi di metadata. Questo approccio non è più sufficiente negli ambienti moderni, dove una…

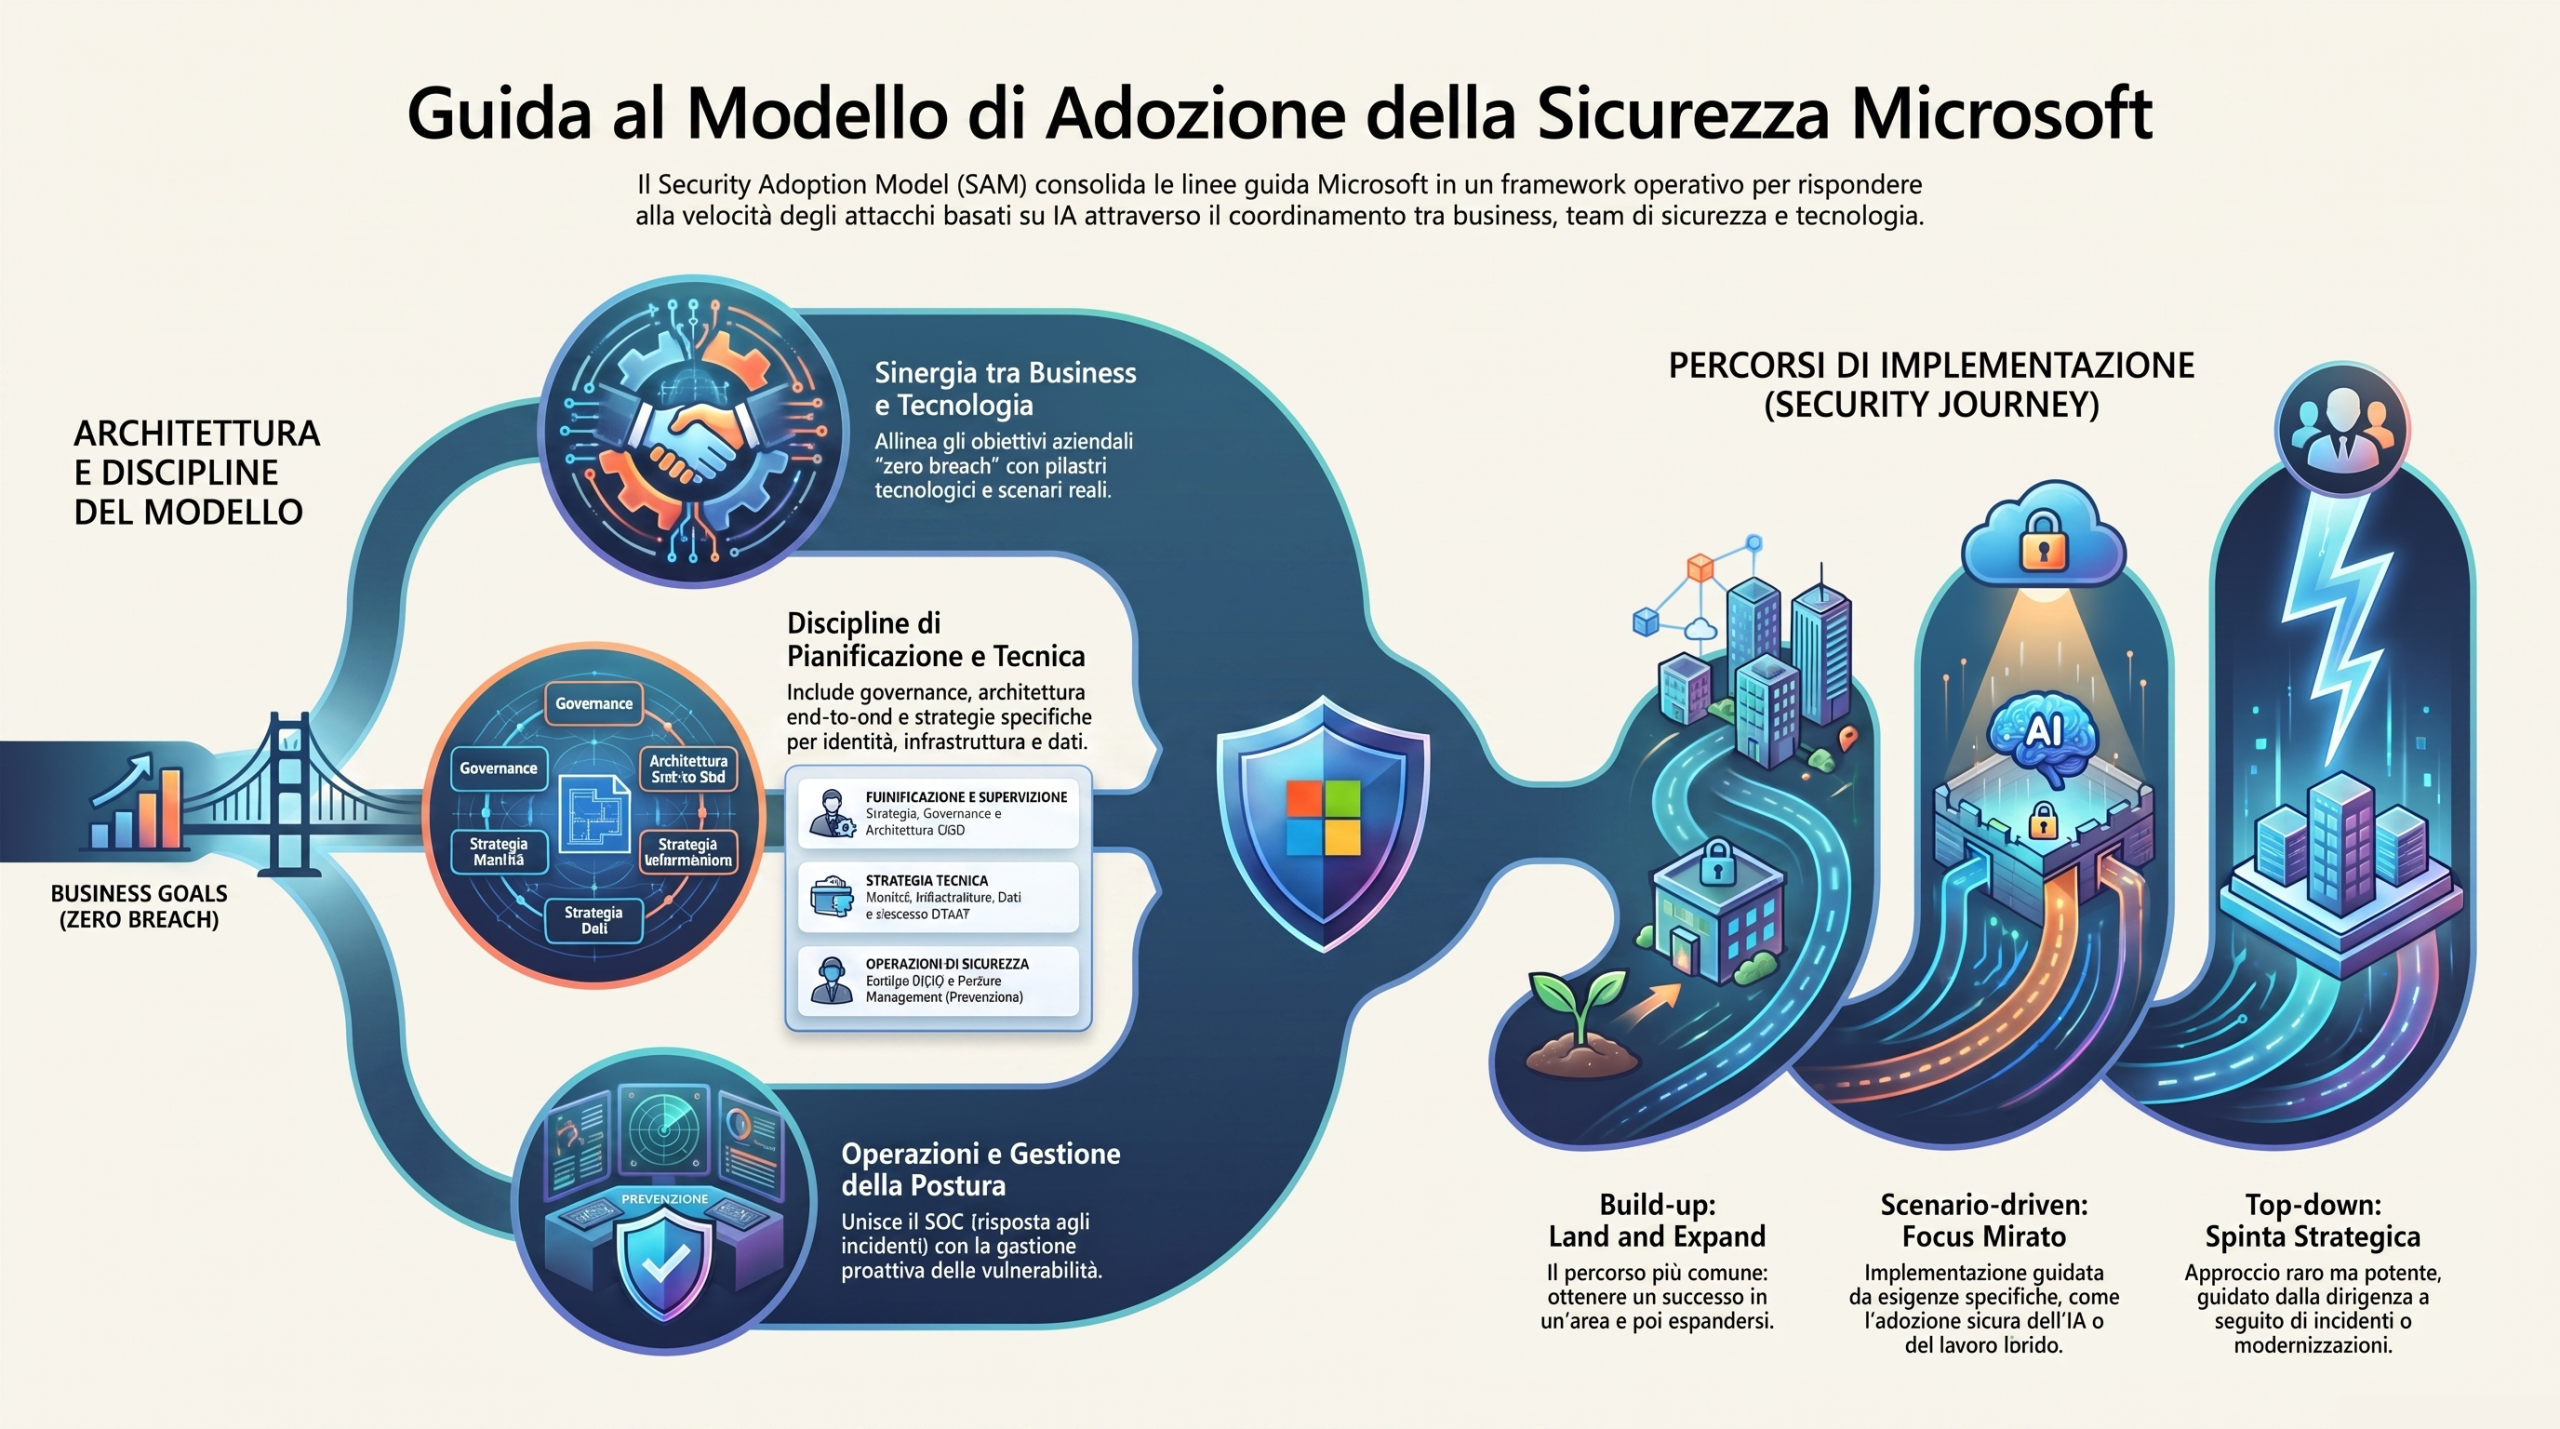
Guida all’Implementazione del Microsoft Security Adoption Model

Il Microsoft Security Adoption Model nasce dall’esigenza di unificare diversi framework e guide di sicurezza pubblicati da Microsoft negli ultimi anni. L’obiettivo è fornire una visione coerente che permetta alle organizzazioni di allineare strategia, governance, processi e tecnologie secondo i principi Zero Trust, affrontando allo stesso tempo nuove sfide come l’intelligenza artificiale e l’automazione degli attacchi. Figura 1: Struttura del Microsoft Security Adoption Framework (SAF) Il ruolo di Zero Trust nel Security Adoption Model Il Microsoft Security Adoption Model si basa sui principi del framework Zero Trust, un approccio alla sicurezza che presuppone che nessun utente, dispositivo, applicazione o servizio…

Hyper-V Live Migration tra cluster e foreste Active Directory diverse

In alcuni scenari può essere necessario spostare una o più macchine virtuali Hyper-V da un cluster a un altro senza interrompere i servizi erogati. Pensiamo, ad esempio, ad attività di consolidamento dell’infrastruttura, sostituzione dell’hardware, migrazione verso un nuovo datacenter, separazione di ambienti aziendali oppure integrazione tra infrastrutture appartenenti a foreste Active Directory diverse. La Live Migration consente di trasferire una macchina virtuale da un host Hyper-V a un altro mantenendola accesa, riducendo al minimo l’impatto sugli utenti e sulle applicazioni. Quando però i due host appartengono a cluster differenti e, soprattutto, a foreste diverse, la configurazione richiede qualche attenzione in…