Search Results for: multi-factor

Total: 86 results found.

#POWERCON2026 – Governare la complessità digitale – Evento online gratuito del 24 settembre

Dopo aver esplorato l’IT tra innovazione, sicurezza e controllo, la POWERCON2026 torna il prossimo 24 settembre con un nuovo appuntamento dedicato alle tecnologie, alle architetture e alle competenze che stanno trasformando il lavoro quotidiano dei professionisti IT. Cloud, infrastrutture on-premises, identità digitali, endpoint e intelligenza artificiale sono ormai parti di un unico ecosistema. Un ambiente sempre più distribuito e interconnesso, nel quale innovare significa anche saper governare accessi, dati, configurazioni e rischi, senza rinunciare a prestazioni, affidabilità e semplicità operativa. Nel corso della giornata affronteremo le sfide più concrete dell’IT moderno: dalla protezione delle identità in Active Directory e Microsoft…
Utilizzare Windows Hello for Business e le chiavi FIDO2 per gestire la MFA on-premises in un ambiente Active Directory ibrido

Windows Hello for Business permette agli utenti di accedere a Windows e alle risorse aziendali senza utilizzare ogni volta la password. L’autenticazione avviene attraverso un PIN oppure un dato biometrico, come l’impronta digitale o il riconoscimento del volto. Il PIN non è una password più corta. È legato al singolo dispositivo e serve a sbloccare una chiave privata che, quando possibile, viene protetta dal TPM. Il PIN non viene trasmesso in rete e non può essere utilizzato per accedere da un altro computer. Accanto a Windows Hello for Business vedremo anche le chiavi di sicurezza FIDO2, oggi indicate da Microsoft…

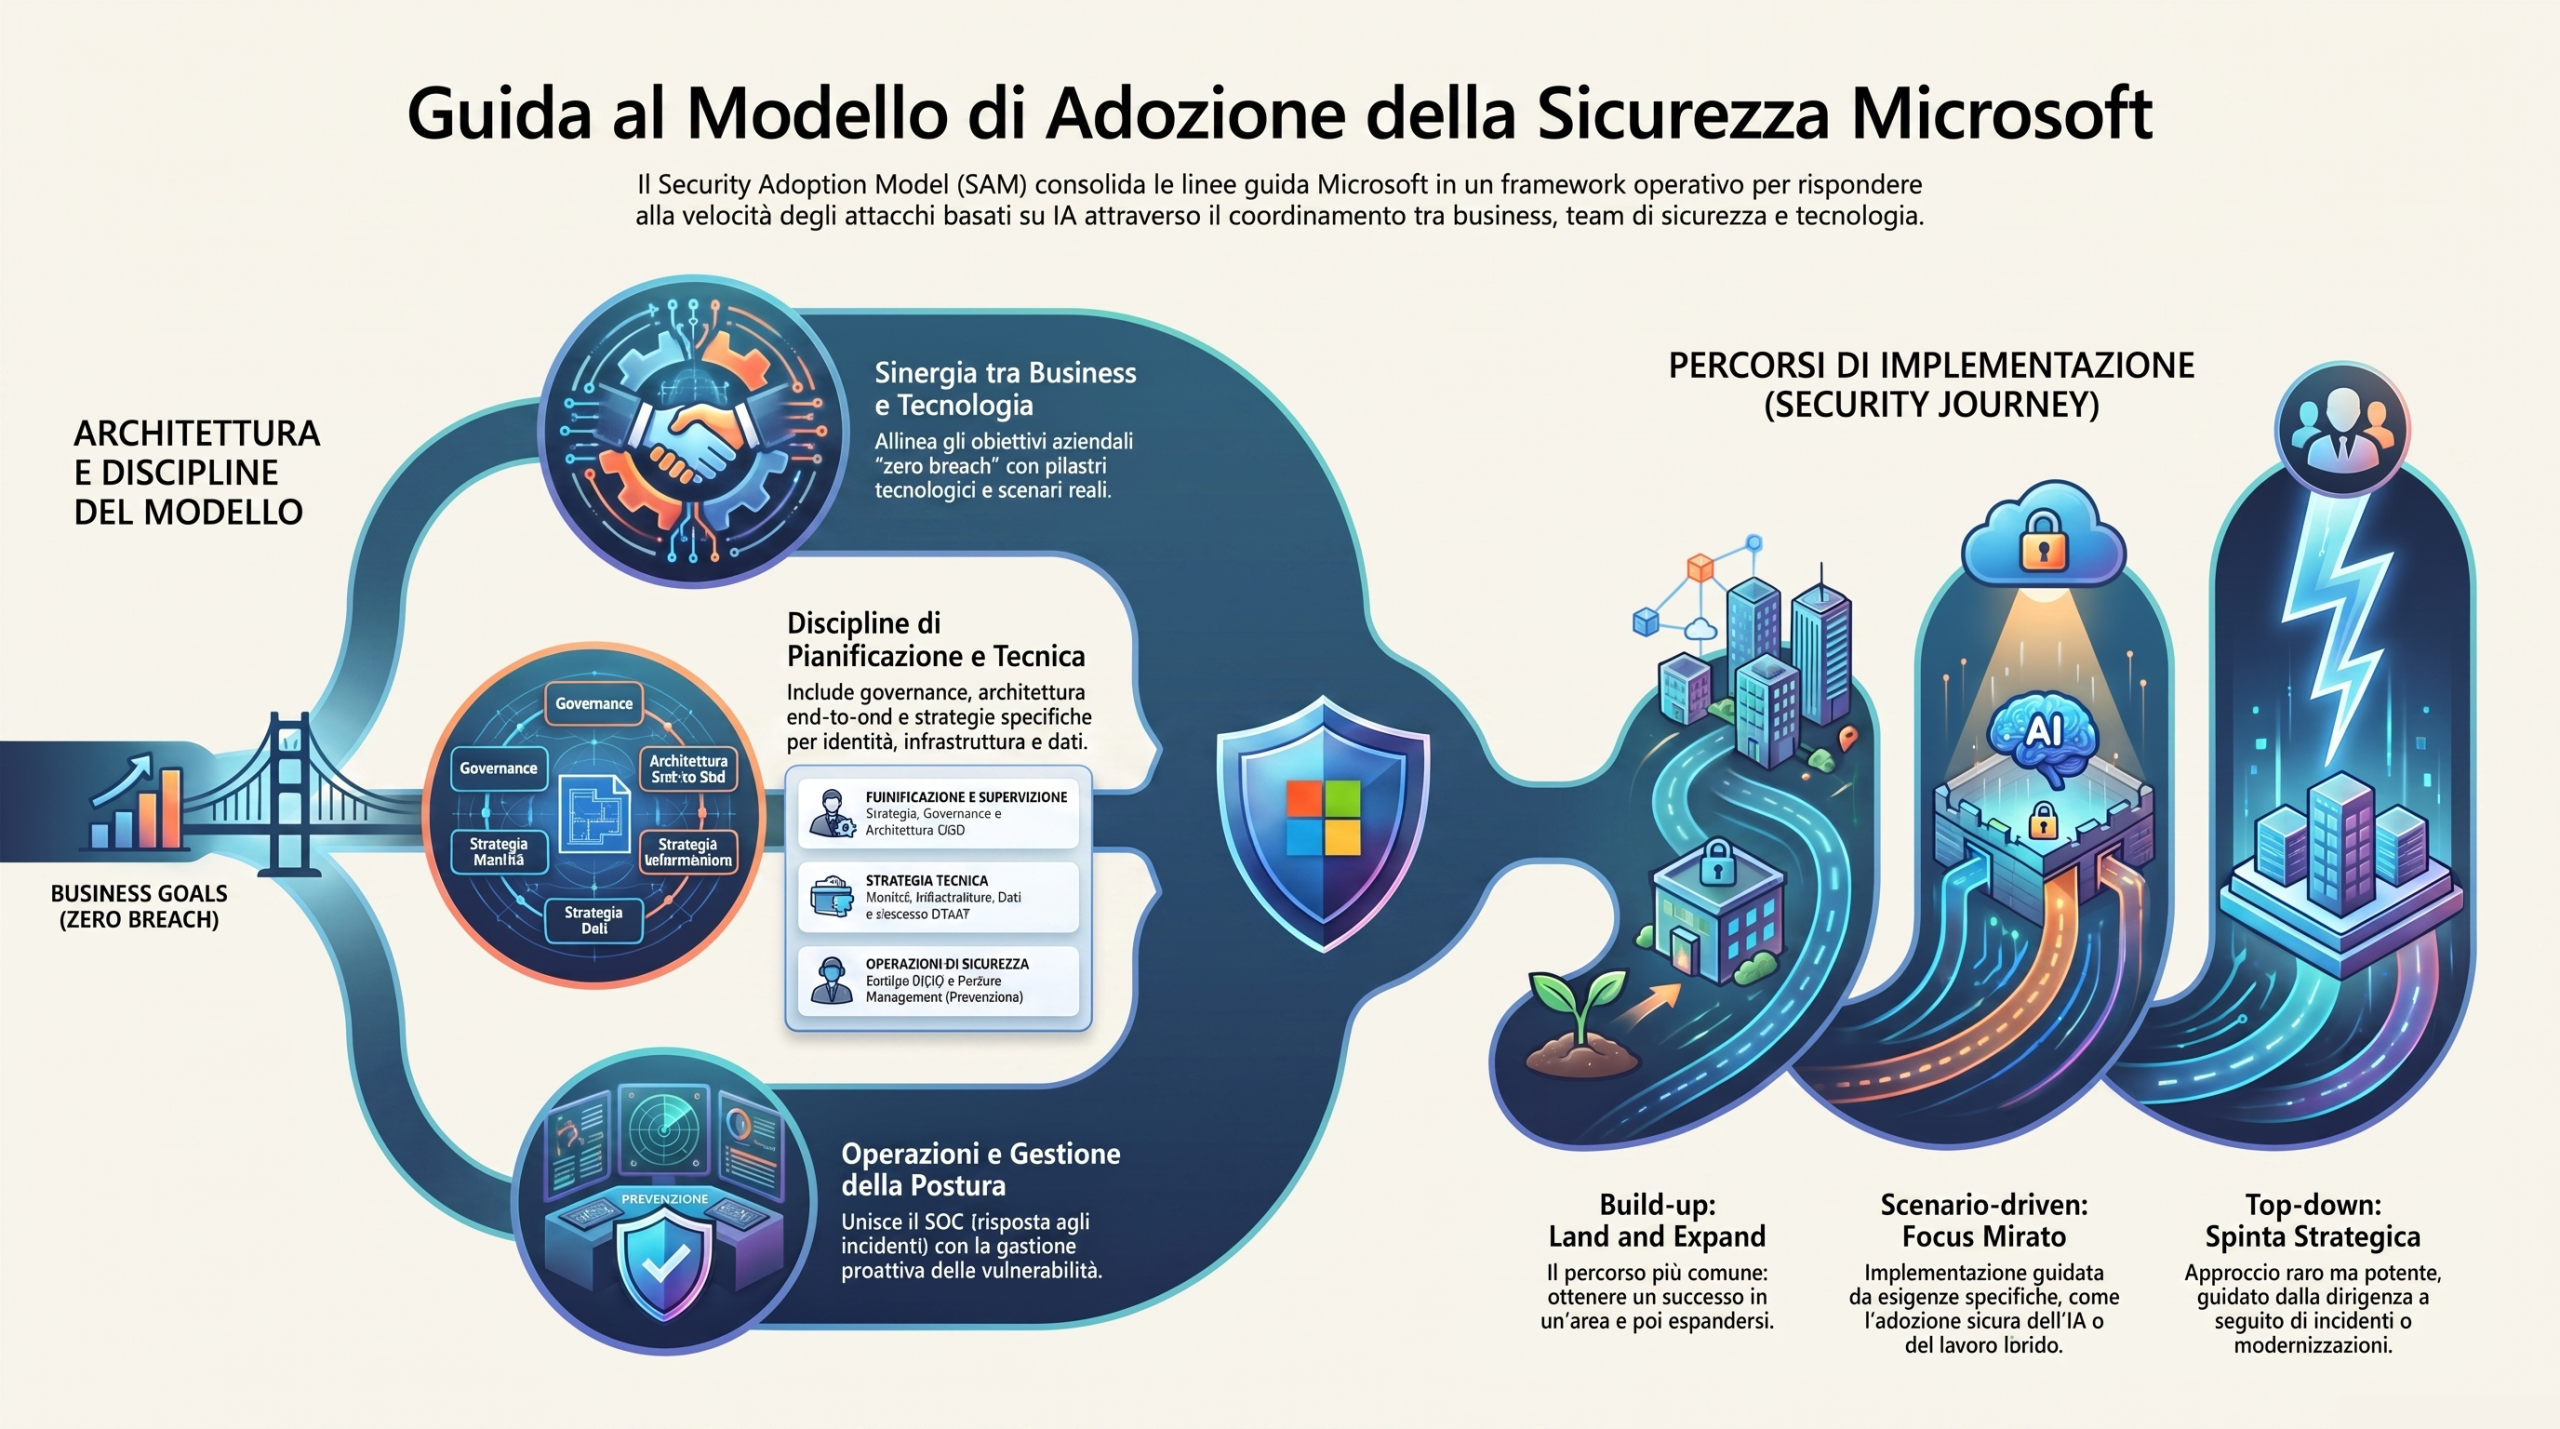
Guida all’Implementazione del Microsoft Security Adoption Model

Il Microsoft Security Adoption Model nasce dall’esigenza di unificare diversi framework e guide di sicurezza pubblicati da Microsoft negli ultimi anni. L’obiettivo è fornire una visione coerente che permetta alle organizzazioni di allineare strategia, governance, processi e tecnologie secondo i principi Zero Trust, affrontando allo stesso tempo nuove sfide come l’intelligenza artificiale e l’automazione degli attacchi. Figura 1: Struttura del Microsoft Security Adoption Framework (SAF) Il ruolo di Zero Trust nel Security Adoption Model Il Microsoft Security Adoption Model si basa sui principi del framework Zero Trust, un approccio alla sicurezza che presuppone che nessun utente, dispositivo, applicazione o servizio…

Accesso RDP sicuro alle VM Azure tramite Azure Bastion e Microsoft Entra ID

Negli ultimi anni abbiamo smesso di esporre le VM su Internet tramite IP pubblici e porte aperte. RDP e SSH accessibili dall’esterno non sono più accettabili in un modello di sicurezza moderno, dove l’identità diventa il vero perimetro. Azure Bastion ha già risolto buona parte del problema, permettendovi di accedere alle macchine direttamente dal portale senza esporle. Tuttavia, fino a poco tempo fa, l’autenticazione continuava a basarsi su credenziali locali della VM. La novità è l’integrazione con Microsoft Entra ID, attualmente in preview. Questo vi permette di autenticarvi usando direttamente la vostra identità aziendale, applicando MFA e Conditional Access, senza…

Phishing OAuth e 2FA bypassata

In questo mese (gennaio 2026) lo YouTuber italiano Andrea Galeazzi, noto per le recensioni tech, ha subito il furto del suo account Google e dei suoi canali YouTube a causa di un attacco informatico. Gli hacker sono riusciti a prendere il controllo totale del suo profilo nel giro di pochi secondi, nonostante Galeazzi avesse attiva l’autenticazione a due fattori (2FA). Questo caso clamoroso dimostra come una e-mail di phishing ben congegnata (in questo caso realizzata con l’aiuto dell’intelligenza artificiale) e un falso meccanismo di autorizzazione OAuth possano ingannare anche utenti esperti, aggirando le difese tradizionali come la 2FA. Cos’è successo…

Microsoft Cloud Security Benchmark (MCSB) v2 – proteggere le risorse nel cloud

Il Microsoft Cloud Security Benchmark v2 rappresenta l’evoluzione più recente delle linee guida per la sicurezza nel cloud pubblicato da Microsoft, con un focus maggiormente orientato ad Azure, nuovi domini di controllo e dettagli tecnici per la protezione di ambienti cloud moderni. Ve ne avevo già parlato un paio di anni fa nel mio articolo Microsoft Cloud Security Benchmark (MCSB) – proteggere le risorse nel cloud – ICT Power In questo articolo analizziamo i concetti chiave del benchmark, i domini di sicurezza estesi e come le organizzazioni possono implementare i controlli per migliorare la propria postura di sicurezza. Negli ultimi…

Proteggere Entra ID con Veeam “As A Service” – Parte 1

Entra ID, evoluzione di Azure Active Directory, è una soluzione di gestione delle identità (IAM) sviluppata da Microsoft per semplificare e proteggere l’accesso alle risorse aziendali sia locali che nel cloud. Nel mio articolo https://www.ictpower.it/sicurezza/proteggere-entra-id-con-veeam-anteprima-parte-i.htm ho introdotto concetti fondamentali e casi d’uso di Entra ID. Anche in questa occasione vi rimando agli approfondimenti di Nicola Ferrini: https://www.ictpower.it/sicurezza/microsoft-entra-protezione-di-identita-e-accessi.htm e https://www.ictpower.it/guide/azure-ad-diventa-microsoft-entra-id.htm. Nel precedente articolo avevo presentato la funzionalità di Veeam Backup & Replication dedicata alla protezione di Entra ID, protezione che si rende necessaria per due motivi fondamentali: Lo “Shared Responsibility Model” di Microsoft per le soluzioni Software as a Service (SaaS)…

Autenticazione Passwordless con Microsoft Entra ID: configurazione e utilizzo delle chiavi FIDO2 FEITIAN K28E

Come ho già approfondito in diversi articoli pubblicati su ICTPower.it dedicati all’autenticazione passwordless e alle moderne soluzioni di sicurezza di Microsoft, la crescente diffusione di attacchi informatici basati sul furto di credenziali ha reso sempre più evidente la necessità di superare l’autenticazione basata sulle password. Le password, infatti, rappresentano uno dei punti deboli più critici della sicurezza informatica: sono spesso riutilizzate, facilmente intercettabili e difficili da gestire in modo sicuro da parte degli utenti. Per rispondere a questa esigenza, Microsoft e altre grandi realtà del settore IT hanno adottato un nuovo paradigma di accesso denominato autenticazione passwordless, che elimina del…

Windows Hello for Business: vantaggi, limiti e come risolvere i problemi più comuni

Molti clienti desiderano portare l’esperienza MFA anche sul logon di Windows, ma scoprono presto che non è così semplice. Il motivo è che il logon locale non supporta lo stesso flusso MFA che utilizziamo per accedere alle risorse cloud con un bel pop-up-one da MS Authenticator. Per rispondere a questa esigenza, Microsoft ha introdotto Windows Hello for Business (WHfB), una soluzione passwordless che negli anni si è evoluta per accompagnare le aziende verso il cloud-first. Ma, come spesso accade, la teoria è una cosa e la pratica un’altra: implementare WHfB in ambienti reali porta con sé vantaggi, limiti e una…

Migrare dalla federazione all’autenticazione cloud in Microsoft Entra ID con lo Staged Rollout

Microsoft Entra ID Staged Rollout è una funzionalità pensata per aiutare le organizzazioni a migrare gradualmente l’autenticazione degli utenti da sistemi on-premises, come Active Directory federata (es. con ADFS), verso Microsoft Entra ID (ex Azure Active Directory), in modo controllato e senza interruzioni operative. In pratica consente di sperimentare l’autenticazione cloud su un sottoinsieme di utenti, mantenendo il resto dell’organizzazione sull’infrastruttura attuale. È uno strumento prezioso per chi sta pianificando un passaggio completo al cloud ma vuole evitare un cambiamento brusco. A cosa serve? Il principale obiettivo di questa funzionalità è quello di supportare la transizione verso l’autenticazione cloud-native, offrendo…